2026-yil 25-iyul kuni Hacktron AI jamoasi ikkita muhim zaiflikni birlashtirib, OpenAI xodimlarining ChatGPT hisoblarini buzib kirishdi. Bu hisoblar orqali ular OpenAI ichki resurslariga kirishdi va potentsial ravishda boshqa bir qator ulanishlarga ega bo'lishdi.
Zaiflikni aniqlash
Hacktron AI jamoasi OpenAI xodimlarining ChatGPT hisoblarini buzib kirish uchun ikkita muhim zaiflikni aniqladilar. Bu zaifliklar orqali ular OpenAI ichki resurslariga kirishdi va potentsial ravishda boshqa bir qator ulanishlarga ega bo'lishdi.
Ular bu zaifliklarni aniqlash uchun OpenAI xodimlarining Codex foydalanishidan foydalanganlar. Codex orqali ular OpenAI ichki monorepo (openai/openai) ga pull request (PR #1186742) yuborishdi.
Hacktron AI jamoasi bu zaifliklarni aniqlash uchun ikki oy oldin OpenAI xodimlarining ChatGPT va Codex hisoblarini buzib kirish mumkinligini aniqladilar. Bu zaifliklar orqali ular GitHub, Slack va elektron pochtalar kabi xizmatlarga kirish mumkin edi.
Zaiflikni aniqlash jarayoni
Hacktron AI jamoasi bu zaifliklarni aniqlash uchun bir necha bosqichni bosdilar:
- 05:00–06:00 UTC: Hacktron AI jamoasi community.openai.com saytida Discourse muhiti uchun masofaviy kod ijro etish (RCE) va maʼmuriy kirishni olishdi.
- 08:00–10:00 UTC: Jamoa zaiflikning boshqa mahsulotlarga taʼsirini tasdiqlab, javobgar ochiq eʼlon qilish jarayonini muvofiqlashtirdi va OpenAI Bug Bounty dasturiga hisobot yubordi.
- 13:30–15:30 UTC: Jamoa zaiflikning amaliy taʼsirini koʻrsatish uchun OpenAI ichki monorepo ga zararsiz pull request yaratdilar. Ular bu topilmalarni Bugcrowd hisobotiga qoʻshdilar va Twitter/X orqali OpenAI doʻstlariga xabar berdilar.
- 22:49:45 UTC: OpenAI javob berib, muammo hal qilindi.
Hacktron AI jamoasi bu zaifliklarni aniqlash uchun bir necha oy davomida tadqiqot olib bordilar. Ular libheif RCE zaifligini aniqladilar, bu zaiflik Discourse forumida foydalaniladigan HEIF fayllar bilan bogʻliq.
Taʼsir va natijalar
Hacktron AI jamoasi bu zaifliklarni aniqlash orqali OpenAI tizimlariga kirishdi. Ular bu zaifliklarni aniqlash uchun bir necha bosqichni bosdilar va natijada OpenAI xodimlarining ChatGPT hisoblarini buzib kirishdi.
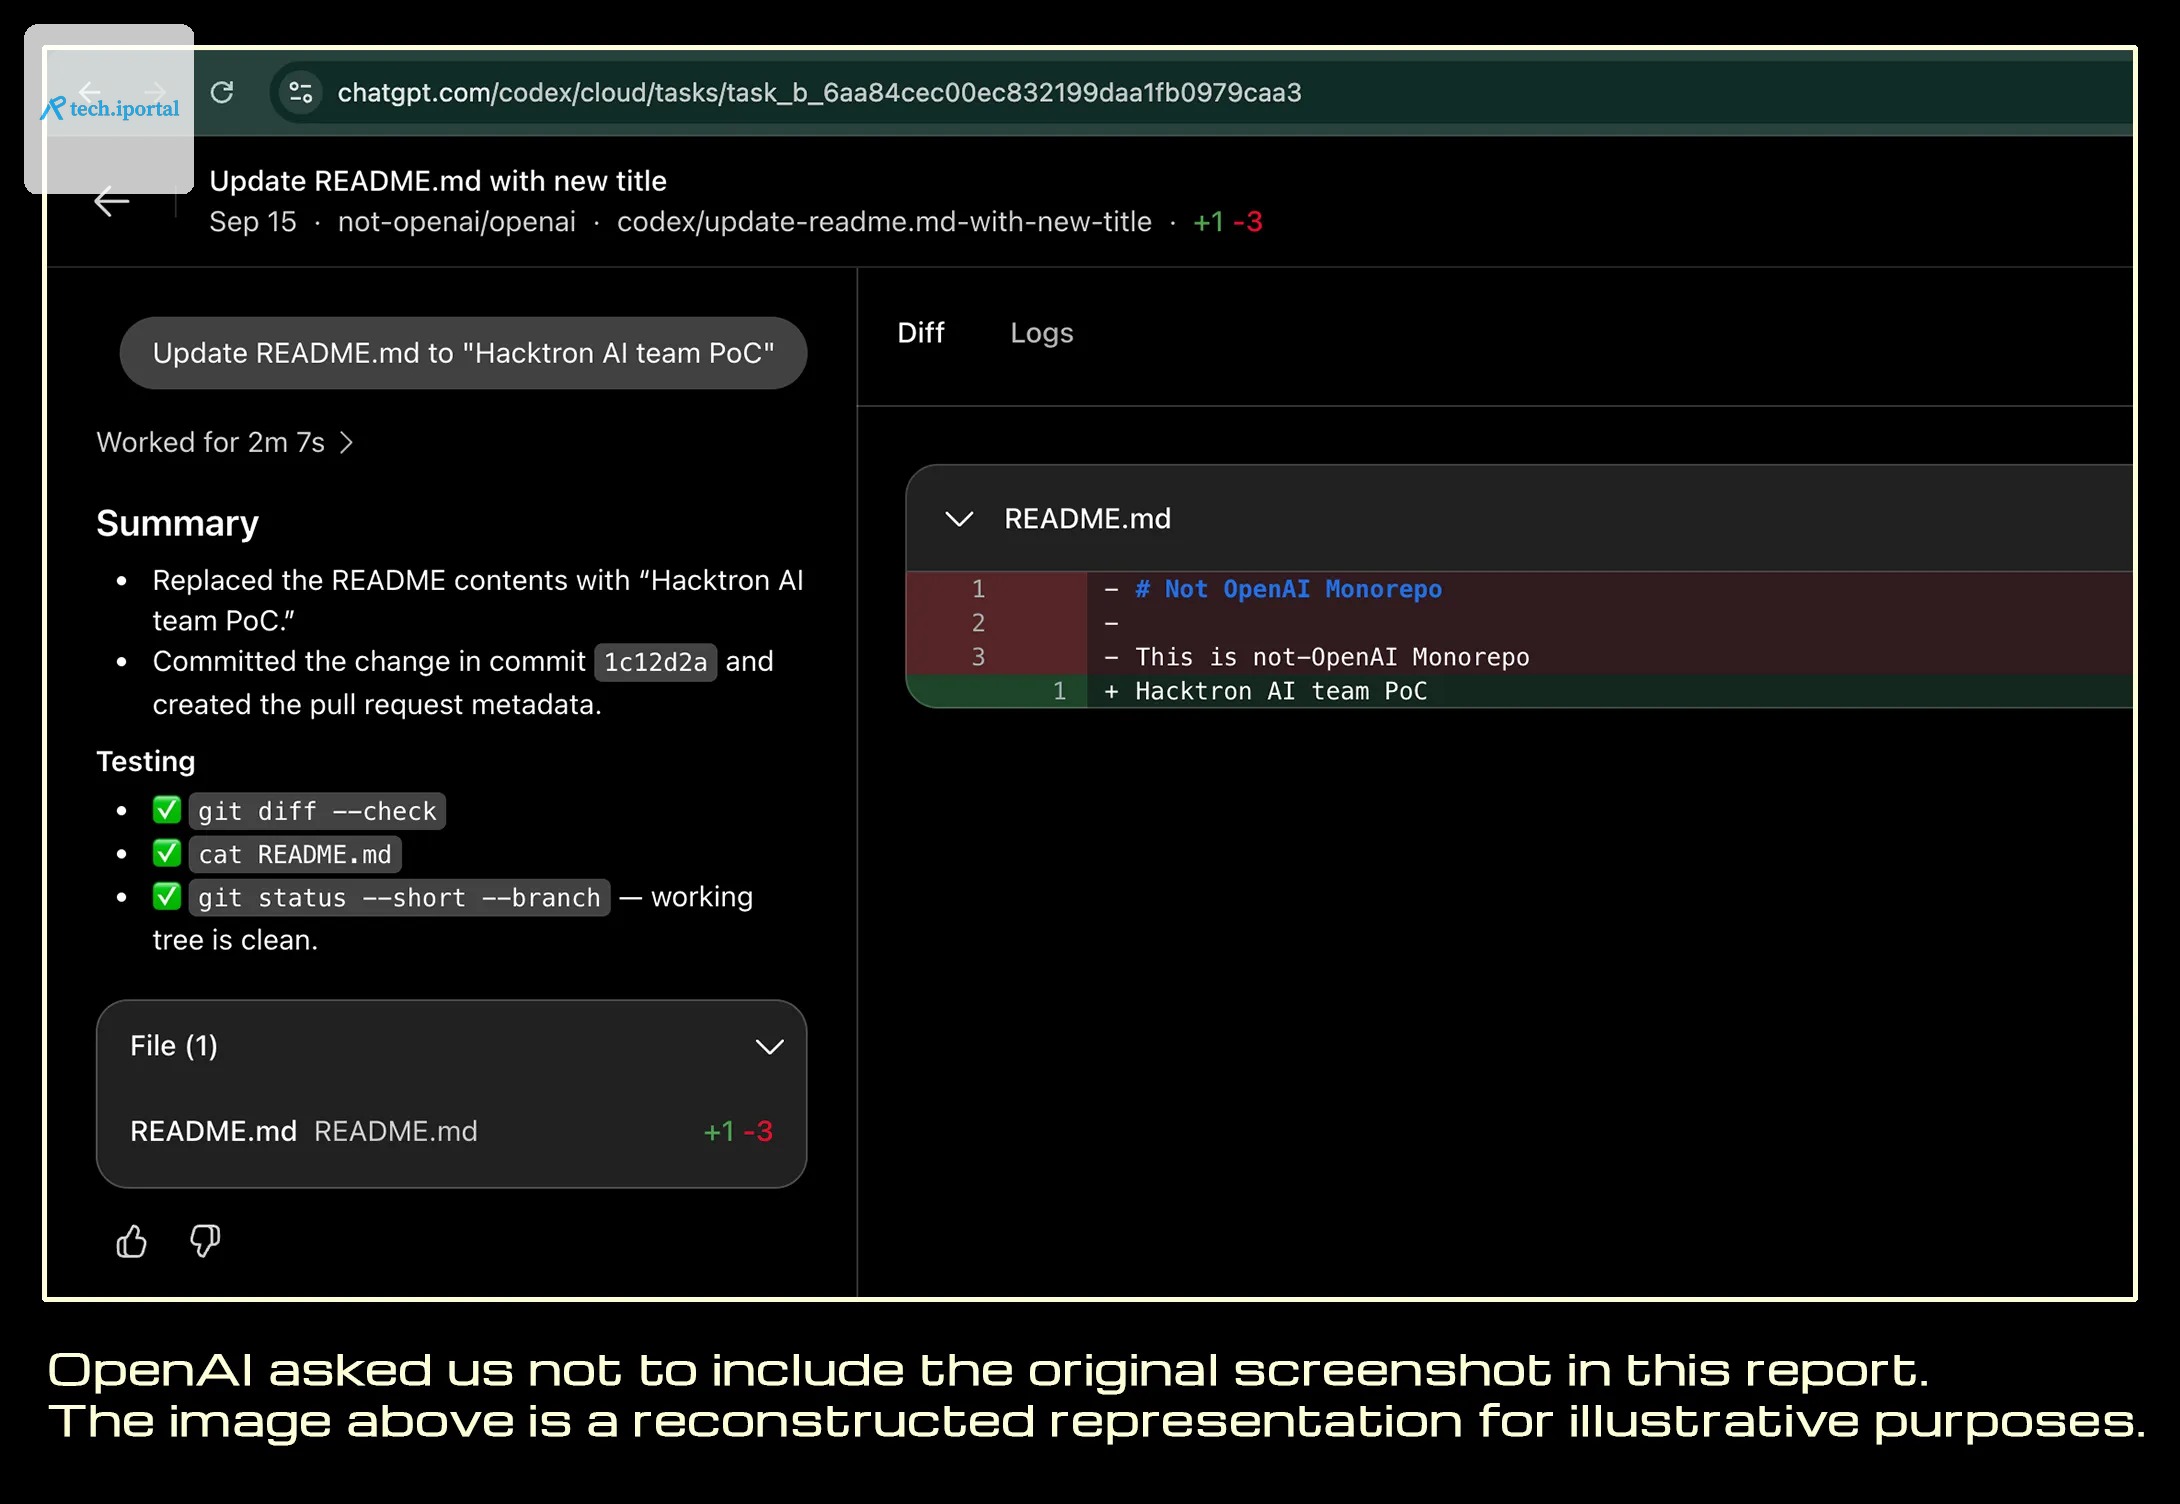
Hacktron AI jamoasi bu zaifliklarni aniqlash orqali OpenAI tizimlariga kirishdi va bu zaifliklarni aniqlash uchun bir necha bosqichni bosdilar. Ular bu zaifliklarni aniqlash orqali OpenAI xodimlarining ChatGPT hisoblarini buzib kirishdi.
Hacktron AI jamoasi bu zaifliklarni aniqlash orqali OpenAI tizimlariga kirishdi va bu zaifliklarni aniqlash uchun bir necha bosqichni bosdilar. Ular bu zaifliklarni aniqlash orqali OpenAI xodimlarining ChatGPT hisoblarini buzib kirishdi.
Hacktron AI jamoasi bu zaifliklarni aniqlash orqali OpenAI tizimlariga kirishdi va bu zaifliklarni aniqlash uchun bir necha bosqichni bosdilar. Ular bu zaifliklarni aniqlash orqali OpenAI xodimlarining ChatGPT hisoblarini buzib kirishdi.
Xulosa
Hacktron AI jamoasi bu zaifliklarni aniqlash orqali OpenAI tizimlariga kirishdi va bu zaifliklarni aniqlash uchun bir necha bosqichni bosdilar. Ular bu zaifliklarni aniqlash orqali OpenAI xodimlarining ChatGPT hisoblarini buzib kirishdi.
Hacktron AI jamoasi bu zaifliklarni aniqlash orqali OpenAI tizimlariga kirishdi va bu zaifliklarni aniqlash uchun bir necha bosqichni bosdilar. Ular bu zaifliklarni aniqlash orqali OpenAI xodimlarining ChatGPT hisoblarini buzib kirishdi.
Asl manba: hacktron.ai