Kiberxavfsizlik
Google Pixel Smartfonlariga Nisbatan Modem Bo'ylab Hujum
Google Pixel smartfonlariga modem bo'ylab nisbatan hujumlar amalga oshirilgani tasdiqlangan. Bu hujumlar CVE-2026-58704 nomli xavfsizlik zaifligini o'z ichiga oladi.
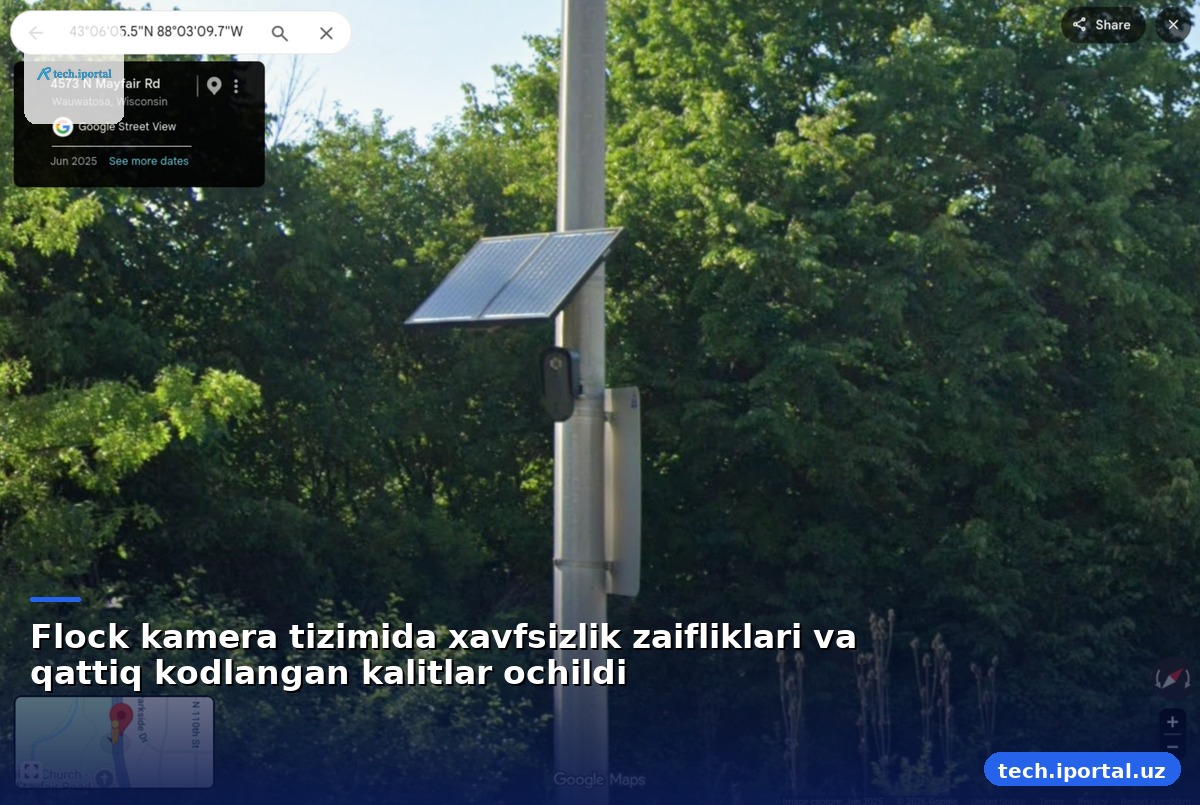
2024-yilning oxirida DDoSecrets platformasida Flock ALPR (avtomatik raqam tanib olish) kameralariga oid fayl tizimi tasvirlari ommaga e'lon qilindi. Ma'lumotlar to'plami 404 Media va Wired jurnalistlari tomonidan ham tahlil qilinib, kameraning operatsion tizimi, yadro versiyasi va ishlab chiqaruvchining ichki API kalitlari haqida muhim tafsilotlar oshkor qilindi. Ushbu maqola ushbu zaifliklarni texnik nuqtai nazardan ko'rib chiqadi, avvalgi texnologik kontekstni yoritadi, raqobatchi mahsulotlar bilan solishtiradi va kelgusidagi xavfsizlik choralarini muhokama qiladi.
Flock kameralarining firmware'i Android 8.1 (API darajasi 27) asosida qurilgan. Ushbu Android versiyasi 2017-yilda chiqarilgan bo'lib, Google tomonidan 2021-yilgacha xavfsizlik yangilanishlari berilgan. Ammo Flock kameralarida security_patch may 2018 ga qadar qolgan, ya'ni oxirgi sakkiz yil ichida hech qanday xavfsizlik yangilanishi qo'llanilmagan.
Android Linux yadrosiga asoslanadi. Kamerada Linux 3.18.71 yadro versiyasi ishlatilgan, bu versiya 2017-yilda chiqqan va 2019-yilgacha qo'llab-quvvatlangan. Hozirgi kunda Linux 5.x seriyasi keng tarqalgan bo'lsa, Flock kamerasi yadro darajasida 9 yillik texnik orqada qolgan.
Yuqoridagi versiyalar bir qator tanilgan CVE (Common Vulnerabilities and Exposures) lariga duch keladi. Asosan quyidagi ikki zaiflik muhim hisoblanadi:
Ushbu zaifliklar yadro va GPU drayverlarida yillar davomida tuzatilgan bo‘lsa-da, Flock kamerasi o‘z firmware'ini yangilamaganligi sababli, bu tuzatishlar amalda qo‘llanilmaydi.
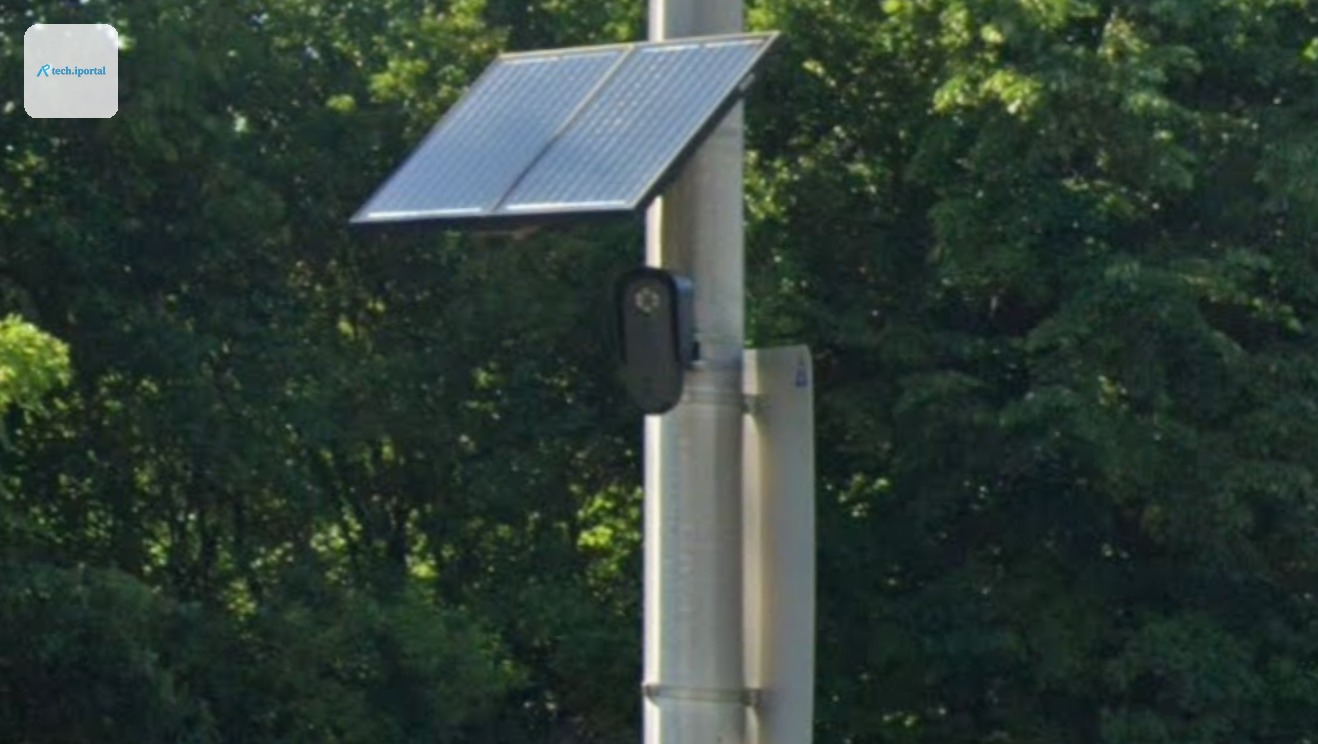
Flock kameralarida 20 ta alohida Flock ilovasi mavjud, ularning 19 tasi com.flocksafety.android.common.lib kutubxonasini bo‘lishadi. Dasturiy tahlil natijasida CameraSettings sinfidagi getHpnotiqApiKey() metodi quyidagi qattiq kodlangan API kalitini qaytaradi:
ro.build.version.sdk=27
ro.build.version.release=8.1.0
ro.build.version.security_patch=2018-06-05
ro.build.date=Thu Jun  5 20:05:57 UTC 2025
HaJ3FgupAm8RrDJW3MHgT9X7Ft27eVaD
Bu kalit hpnotiq.flocksafety.com xizmatiga POST /api/v3/devices/credentials so‘rovini yuborishda x-api-key sarlavhasi sifatida ishlatiladi. So‘rovda kamera MAC manzili (masalan F4:6A:DD:57:46:FB) ham uzatiladi. Natijada Auth0 platformasidan clientId va clientSecret olinadi, ular esa device-login.flocksafety.com/oauth/token endpointiga yuborilib, qisqa muddatli token (FlockAuth0Token) olinadi.
❯ tail -c +16496 kernel | zcat 2>/dev/null | grep -am1 'Linux version'
Linux version 3.18.71-perf-gaf770dc (android@e593ce924ef6) (gcc version 4.8 (GCC) ) #1 SMP PREEMPT Thu Jun 5 20:15:45 UTC 2025
Bu token yordamida har qanday Flock kamerasi uchun autentifikatsiya amalga oshirilishi, ma'lumotlar bazasiga kirish, video oqimlarini ko‘rish yoki hatto kamera sozlamalarini o‘zgartirish mumkin bo‘ladi. Kalitning qattiq kodlanganligi va credential'larning matn ko‘rinishida saqlanishi, tizimni ichki tahdidlar va tashqi hujumchilarga juda ochiq qiladi.
public final String getHpnotiqApiKey() {
    return "HaJ3FgupAm8RrDJW3MHgT9X7Ft27eVaD";
}Bozorning boshqa ALPR kamera provayderlari, masalan Axis Communications yoki Hikvision, odatda Android Open Source Project (AOSP) ning yangilangan versiyalarini, muntazam xavfsizlik patchlarini va credential'larni dinamik tarzda yaratish mexanizmlarini qo‘llaydi. Ular ham credential'larni kodda qattiq saqlashdan qochish uchun hardware security module (HSM) yoki secure enclave kabi texnologiyalarni joriy etadi.
POST https://hpnotiq.flocksafety.com/api/v3/devices/credentials
x-api-key: HaJ3FgupAm8RrDJW3MHgT9X7Ft27eVaD

macAddress=F46ADD5746FB
Flockning yondashuvi, ya'ni eski Android versiyasini uzoq muddat davomida saqlash va API kalitini kodga joylashtirish, sanoat standartlariga zid bo‘lib, foydalanuvchi ma'lumotlari va jamoat xavfsizligiga tahdid tug‘diradi.
Ma'lumotlar to‘plamida kamera firmware'ining bir necha bo‘limi (masalan, bootloader) ham mavjud, lekin ularning tahlili hali yakunlanmagan. Quyidagi savollar hali javob kutmoqda:
Bu savollar xavfsizlik jamoasi va Flock ishlab chiqaruvchilari o‘rtasida ochiq muloqot talab qiladi.
Flock kameralarini o‘rnatgan kompaniyalar, transport operatorlari, logistika markazlari va shahar xavfsizligi bo‘limlari ushbu zaifliklardan bevosita ta'sirlanadi. Zaifliklar orqali hujumchilar video oqimlarini o‘g‘irlash, kamera sozlamalarini o‘zgartirish yoki hatto tarmoq ichidagi boshqa qurilmalarga kirish imkoniyatiga ega bo‘lishi mumkin. Natijada, jamoat xavfsizligi, maxfiy ma'lumotlar va operatsion jarayonlar xavf ostida qoladi.
Flock va shunga o‘xshash IoT qurilmalari ishlab chiqaruvchilari uchun bir necha muhim tavsiyalar mavjud:
Ushbu choralar nafaqat Flock kameralarini, balki butun IoT ekotizimini yanada mustahkamlaydi.
DDoSecrets tomonidan e'lon qilingan ma'lumotlar to‘plami bu yerda mavjud. 404 Media va Wired jurnalistlari ham ushbu tahlilni o‘z maqolalarida yoritgan.
Asl manba: micahflee.com
Google Pixel smartfonlariga modem bo'ylab nisbatan hujumlar amalga oshirilgani tasdiqlangan. Bu hujumlar CVE-2026-58704 nomli xavfsizlik zaifligini o'z ichiga oladi.
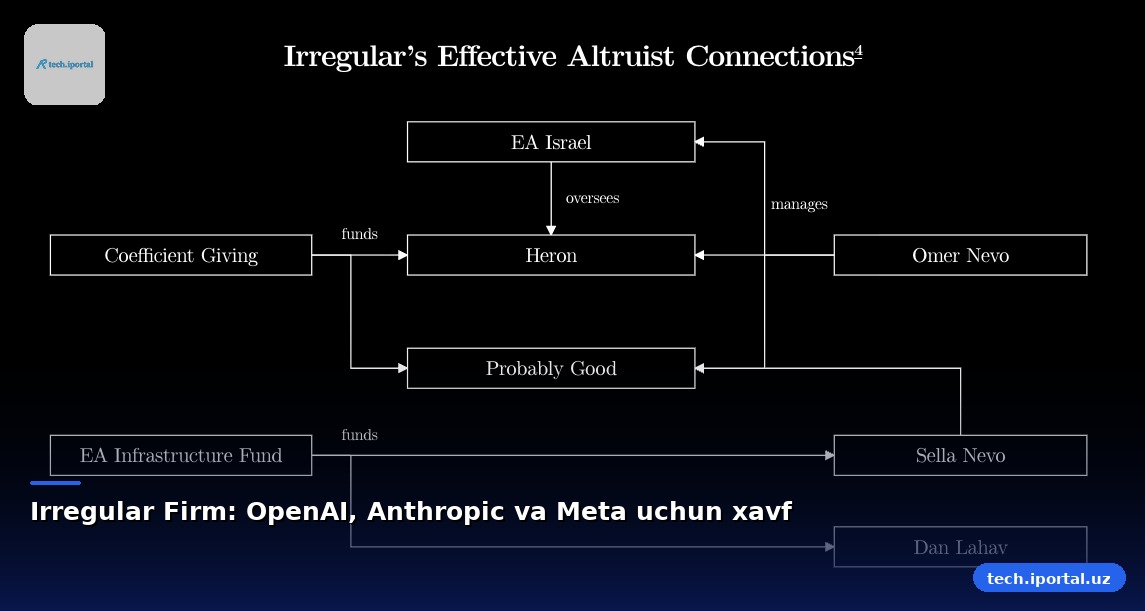
Irregular nomli firmaning AI modellariga bog'liq xavfsizlik muammolari OpenAI, Anthropic va Meta kompaniyalarini qamrab oldi.
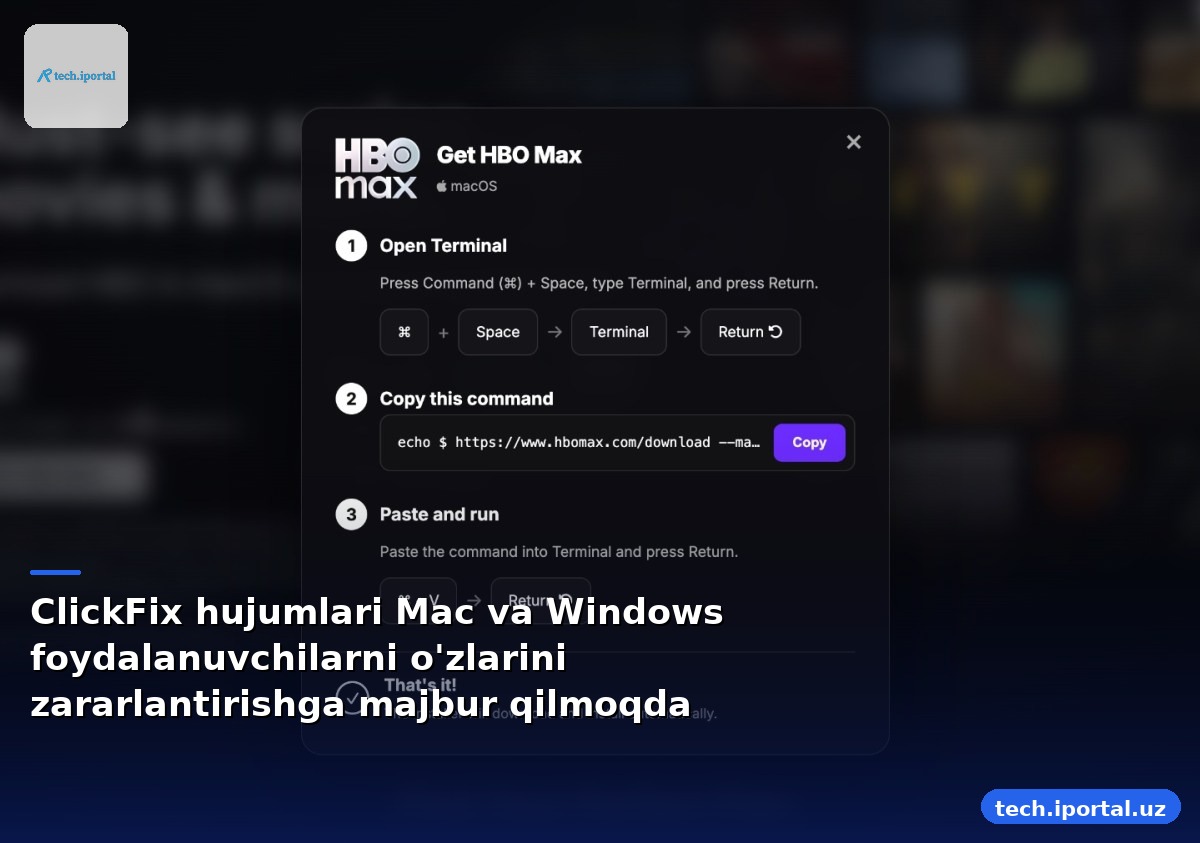
ClickFix hujumlari Mac va Windows foydalanuvchilarni o'zlarini zararlantirishga majbur qilmoqda. Bu hujumlar Redditda HBO Max reklamasini bosganlar uchun xavf tug'dirmoqda.
Chess.com da 7,3 million foydalanuvchi ma'lumotlari sizib ketdi. Ma'lumotlar to'planganligi haqida dalillar to'plovga ishora qiladi.