Kiberxavfsizlik
Google Pixel modemi uchun yashirin xavfsizlik tahriri
Google Pixel modemi uchun yashirin xavfsizlik tahriri. Google sentyabr o'yini yangilanishida Pixel modemi uchun jiddiy xavfsizlik tahriri kiritdi.
Cloudflare yangi kodli agent mahoratini taqdim etdi, bu agentlarni xavfsizlik auditorlariga aylantiradi. Ushbu mahorat, Cloudflare ning zaifliklarni aniqlash tizimini asosini tashkil qiladi. Mahorat, agentlarni ajratilgan rejimda ishlatib, tahlil qilish, qoplab olish, nomzodlarni tasdiqlash, strukturali chiqish, mustaqil yozuvlar tasdiqlash va nishoniyatsiz hisobot berish orqali ishlaydi.
Ushbu mahorat, kodli agentlarni xavfsizlik auditorlariga aylantiruvchi yordamchi vosita boʻlib, ularning ishini olti bosqichga ajratadi:
npx skills add https://github.com/cloudflare/security-audit-skill \
--skill security-auditfindings.json faylida yozib oladi va ularni report-schema.json bilan tasdiqlaydi.REPORT.md, FINDINGS-DETAIL.md va NEEDS-VALIDATION.md fayllarini oladi.Mahoratning ishlash prinsiplari quyidagicha:
npx skills add https://github.com/cloudflare/security-audit-skill \
  --skill security-audit \
--globalarchitecture.md va coverage-ledger.json fayllarida arxitekturaning xaritasini, ishonch chegaralarini, kirish sathlarini, oldingi dalillarni va aniq qoplab olishni aniqlaydi.findings.json faylida yozib oladi va ularni report-schema.json bilan tasdiqlaydi.REPORT.md, FINDINGS-DETAIL.md va NEEDS-VALIDATION.md fayllarini oladi.Mahoratni quyidagicha oʻrnatish mumkin:
security audit this codebase
npx skills add https://github.com/cloudflare/security-audit-skill \
--skill security-audit
npx skills add https://github.com/cloudflare/security-audit-skill \
--skill security-audit \
--global
npx skills --help
Mahoratni ishga tushirish uchun quyidagicha buyruqni bajaring:
find security vulnerabilities in ./src
security audit this codebase
find security vulnerabilities in ./src
do a security review, output to ~/audits/my-project
Mahorat, so'rov uning tiggeriga mos kelganda avtomatik ravishda faol bo'lib, to'liq audit rejimida yoki ko'rsatma rejimida ishlaydi.
do a security review, output to ~/audits/my-project
Mahoratni ishlatish uchun quyidagilar kerak:
Ushbu mahorat, kodli agentlarni xavfsizlik auditorlariga aylantiruvchi yordamchi vosita boʻlib, ularning ishini olti bosqichga ajratadi. Mahorat, agentlarni ajratilgan rejimda ishlatib, tahlil qilish, qoplab olish, nomzodlarni tasdiqlash, strukturali chiqish, mustaqil yozuvlar tasdiqlash va nishoniyatsiz hisobot berish orqali ishlaydi.
Asl manba: github.com
Google Pixel modemi uchun yashirin xavfsizlik tahriri. Google sentyabr o'yini yangilanishida Pixel modemi uchun jiddiy xavfsizlik tahriri kiritdi.
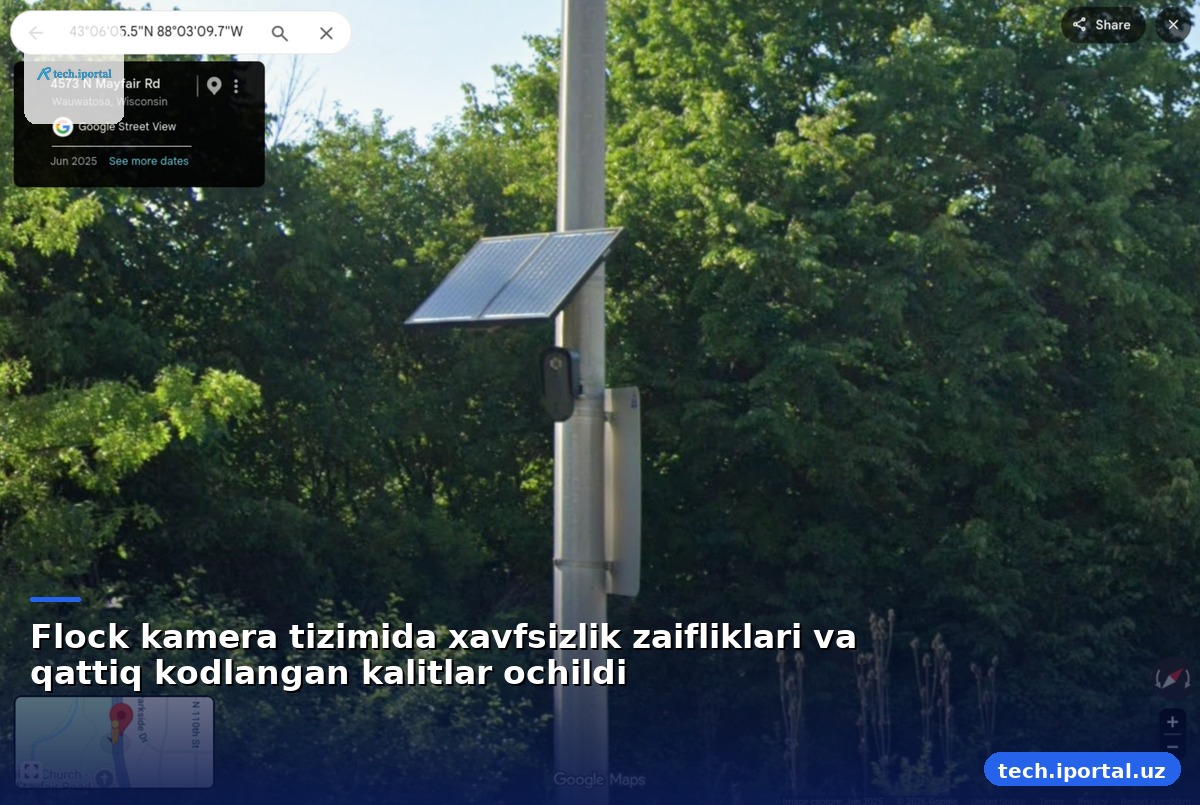
Flock kamera tizimida eski Android versiyasi, yillik yangilanishlar yo‘qligi va qattiq kodlangan API kaliti orqali xavfsizlik zaifliklari ochildi.
Google Pixel smartfonlariga modem bo'ylab nisbatan hujumlar amalga oshirilgani tasdiqlangan. Bu hujumlar CVE-2026-58704 nomli xavfsizlik zaifligini o'z ichiga oladi.
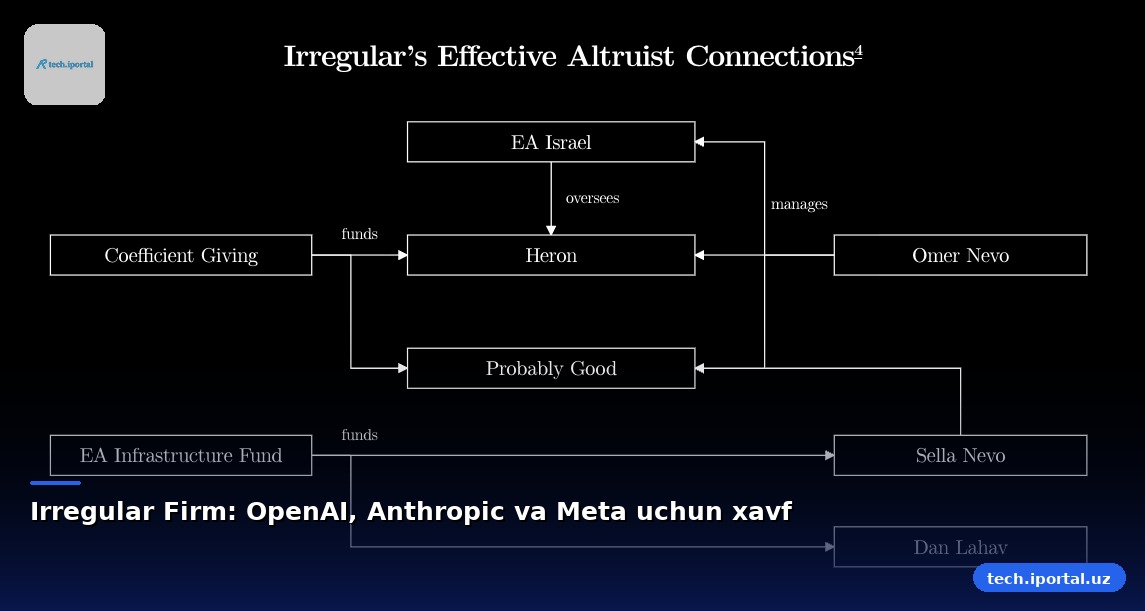
Irregular nomli firmaning AI modellariga bog'liq xavfsizlik muammolari OpenAI, Anthropic va Meta kompaniyalarini qamrab oldi.