Sun'iy intellekt
Qitʼa va Xitoy AI xavfsizligi bo'yicha aloqa mexanizmini muhokama qilmoqda
Qitʼa va Xitoy rasmiylari AI xavfsizligi bilan bog'liq milliy xavfsizlik xavflarini bir-biriga bildirish mexanizmini muhokama qilishni boshladilar.
Yaqinda Amerika Kongressi zalida texnologik milliarderlardan biri, o‘zining sun'iy intellekt platformasini "global tahdid" deb ta'riflab, qonunchilikka maxsus imtiyozlar so‘radi. Bu sahna, sun'iy intellekt xavfsizligi haqidagi haqiqatdan ko‘ra, siyosiy manipulyatsiya sahnasiga aylandi.
Sun'iy intellekt sohasida xavfsizlik muammolari har doim e'tiborni tortgan. 2024‑yilda bir nechta yirik modelning noto‘g‘ri ma'lumotlar bilan o‘qitilishi, 2025‑yilda generativ botlarning spam yaratishi kabi hodisalar ommalashgan edi. 2026‑yil yozida esa, ba'zi laboratoriyalar o‘z test muhitlarida internetga kirish imkoniyatini tasodifan ochib qo‘yganligi haqida xabarlar paydo bo‘ldi. Bu hodisa, sanoat ichida ham, tashqi auditorlar orasida katta shov-shuvga sabab bo‘ldi.
Texnik tahlillar shuni ko‘rsatadiki, muammolar bir nechta mustaqil kompaniyalarga emas, bitta tashqi xizmat ko‘rsatuvchi firmaga – Tel Avivda joylashgan Irregular startapiga bog‘liq edi. Irregular, yirik AI korporatsiyalari (OpenAI, Anthropic, Google, Meta) uchun xavfsizlik testlarini o'tkazardi. Test muhitlari offline bo‘lishi kerak edi, lekin to‘rt oy davomida virtual mashinalar internetga erkin chiqish imkoniyatiga ega bo‘ldi.
Bu xatoliklar, sun'iy intellekt modellari o‘z-o‘zini rivojlantirish yoki kosmik darajadagi aqlli bo‘lishi natijasida emas, balki oddiy inson xatosi – firewallni unutib qo‘yish – tufayli yuzaga kelgan.
Texnik xatoliklar ommaga e'lon qilingandan so‘ng, bir necha AI laboratoriyasi o‘zining “avtonom agentlar” global internetni egallash xavfi haqida dramatik gapirishni boshladi. Ular, Kongress a'zolariga, "agar bu xavflar nazorat qilinmasa, insoniyat kelasi o‘n yillikda yo‘qolishi mumkin" deb ogohlantirishni maqsad qilib qo‘ydi.
Bu strategiya ikki bosqichdan iborat:
Bu usul, tarixda ham ko‘rilgan: 1990‑yillarda telekommunikatsiya kompaniyalari, xavfsizlik tahdidlarini siyosiy bosqichga olib chiqib, monopoliyalarga erishgan.
2023‑yilda Microsoft va OpenAI o‘rtasidagi “Superintelligent AI” haqida xabarlar ham shunga o‘xshash manipulyatsiya sifatida baholangan. O‘sha paytda ham texnik xatoliklar (masalan, modelning noaniq javoblari) ommaga “global tahdid” sifatida taqdim etilgan edi, lekin amalda bu xatoliklar oddiy kod xatolari edi.
2025‑yilda “AI‑driven phishing” kampaniyasi haqida xabarlar chiqqan, lekin keyinchalik bu ham kichik startaplarning marketing strategiyasi deb aniqlangan. Bu misollar, texnik muammolarni siyosiy platformaga ko‘tarish tendensiyasining barqarorligini ko‘rsatadi.
Hozirgi paytda bir nechta muhim savollar qolmoqda:
Bu savollar, sanoat ichidagi o‘zgarishlar va siyosiy qarorlar o‘rtasidagi muvozanatni belgilaydi.
Bu voqea bir necha qatlamli ta'sirga ega:
Shu bilan birga, keng jamoatchilik uchun ham muhim: sun'iy intellektning haqiqiy xavflari (masalan, ma'lumotlar maxfiyligi, algoritmik tarafkashlik) haqida aniq ma'lumot olish, fantastik tahdidlar bilan chalg‘itilmaslik zarur.
Texnik xatoliklar, asosan, oddiy konfiguratsiya muammolaridan kelib chiqadi. Shuning uchun, AI laboratoriyalarining ichki xavfsizlik protseduralarini mustahkamlash, mustaqil auditlarni oshirish va test muhitlarini qat'iy izolyatsiya qilish zarur. Boshqa tomondan, siyosiy liderlar texnik mutaxassislar bilan yaqindan hamkorlik qilib, “AI tahdidi” haqida faktual ma'lumotlarga asoslangan qarorlar qabul qilishlari lozim.
Ushbu voqea, texnologik innovatsiyalar va siyosiy manfaatlar o‘rtasidagi murakkab o‘zaro aloqani yana bir bor ko‘rsatdi. Haqiqiy xavfsizlik, fantastik tahdidlar emas, balki oddiy inson xatolarini bartaraf etish orqali erishiladi.
Manba: Frontier Labs Are Selling Garbage to Fools in Washington
Asl manba: deadneurons.substack.com
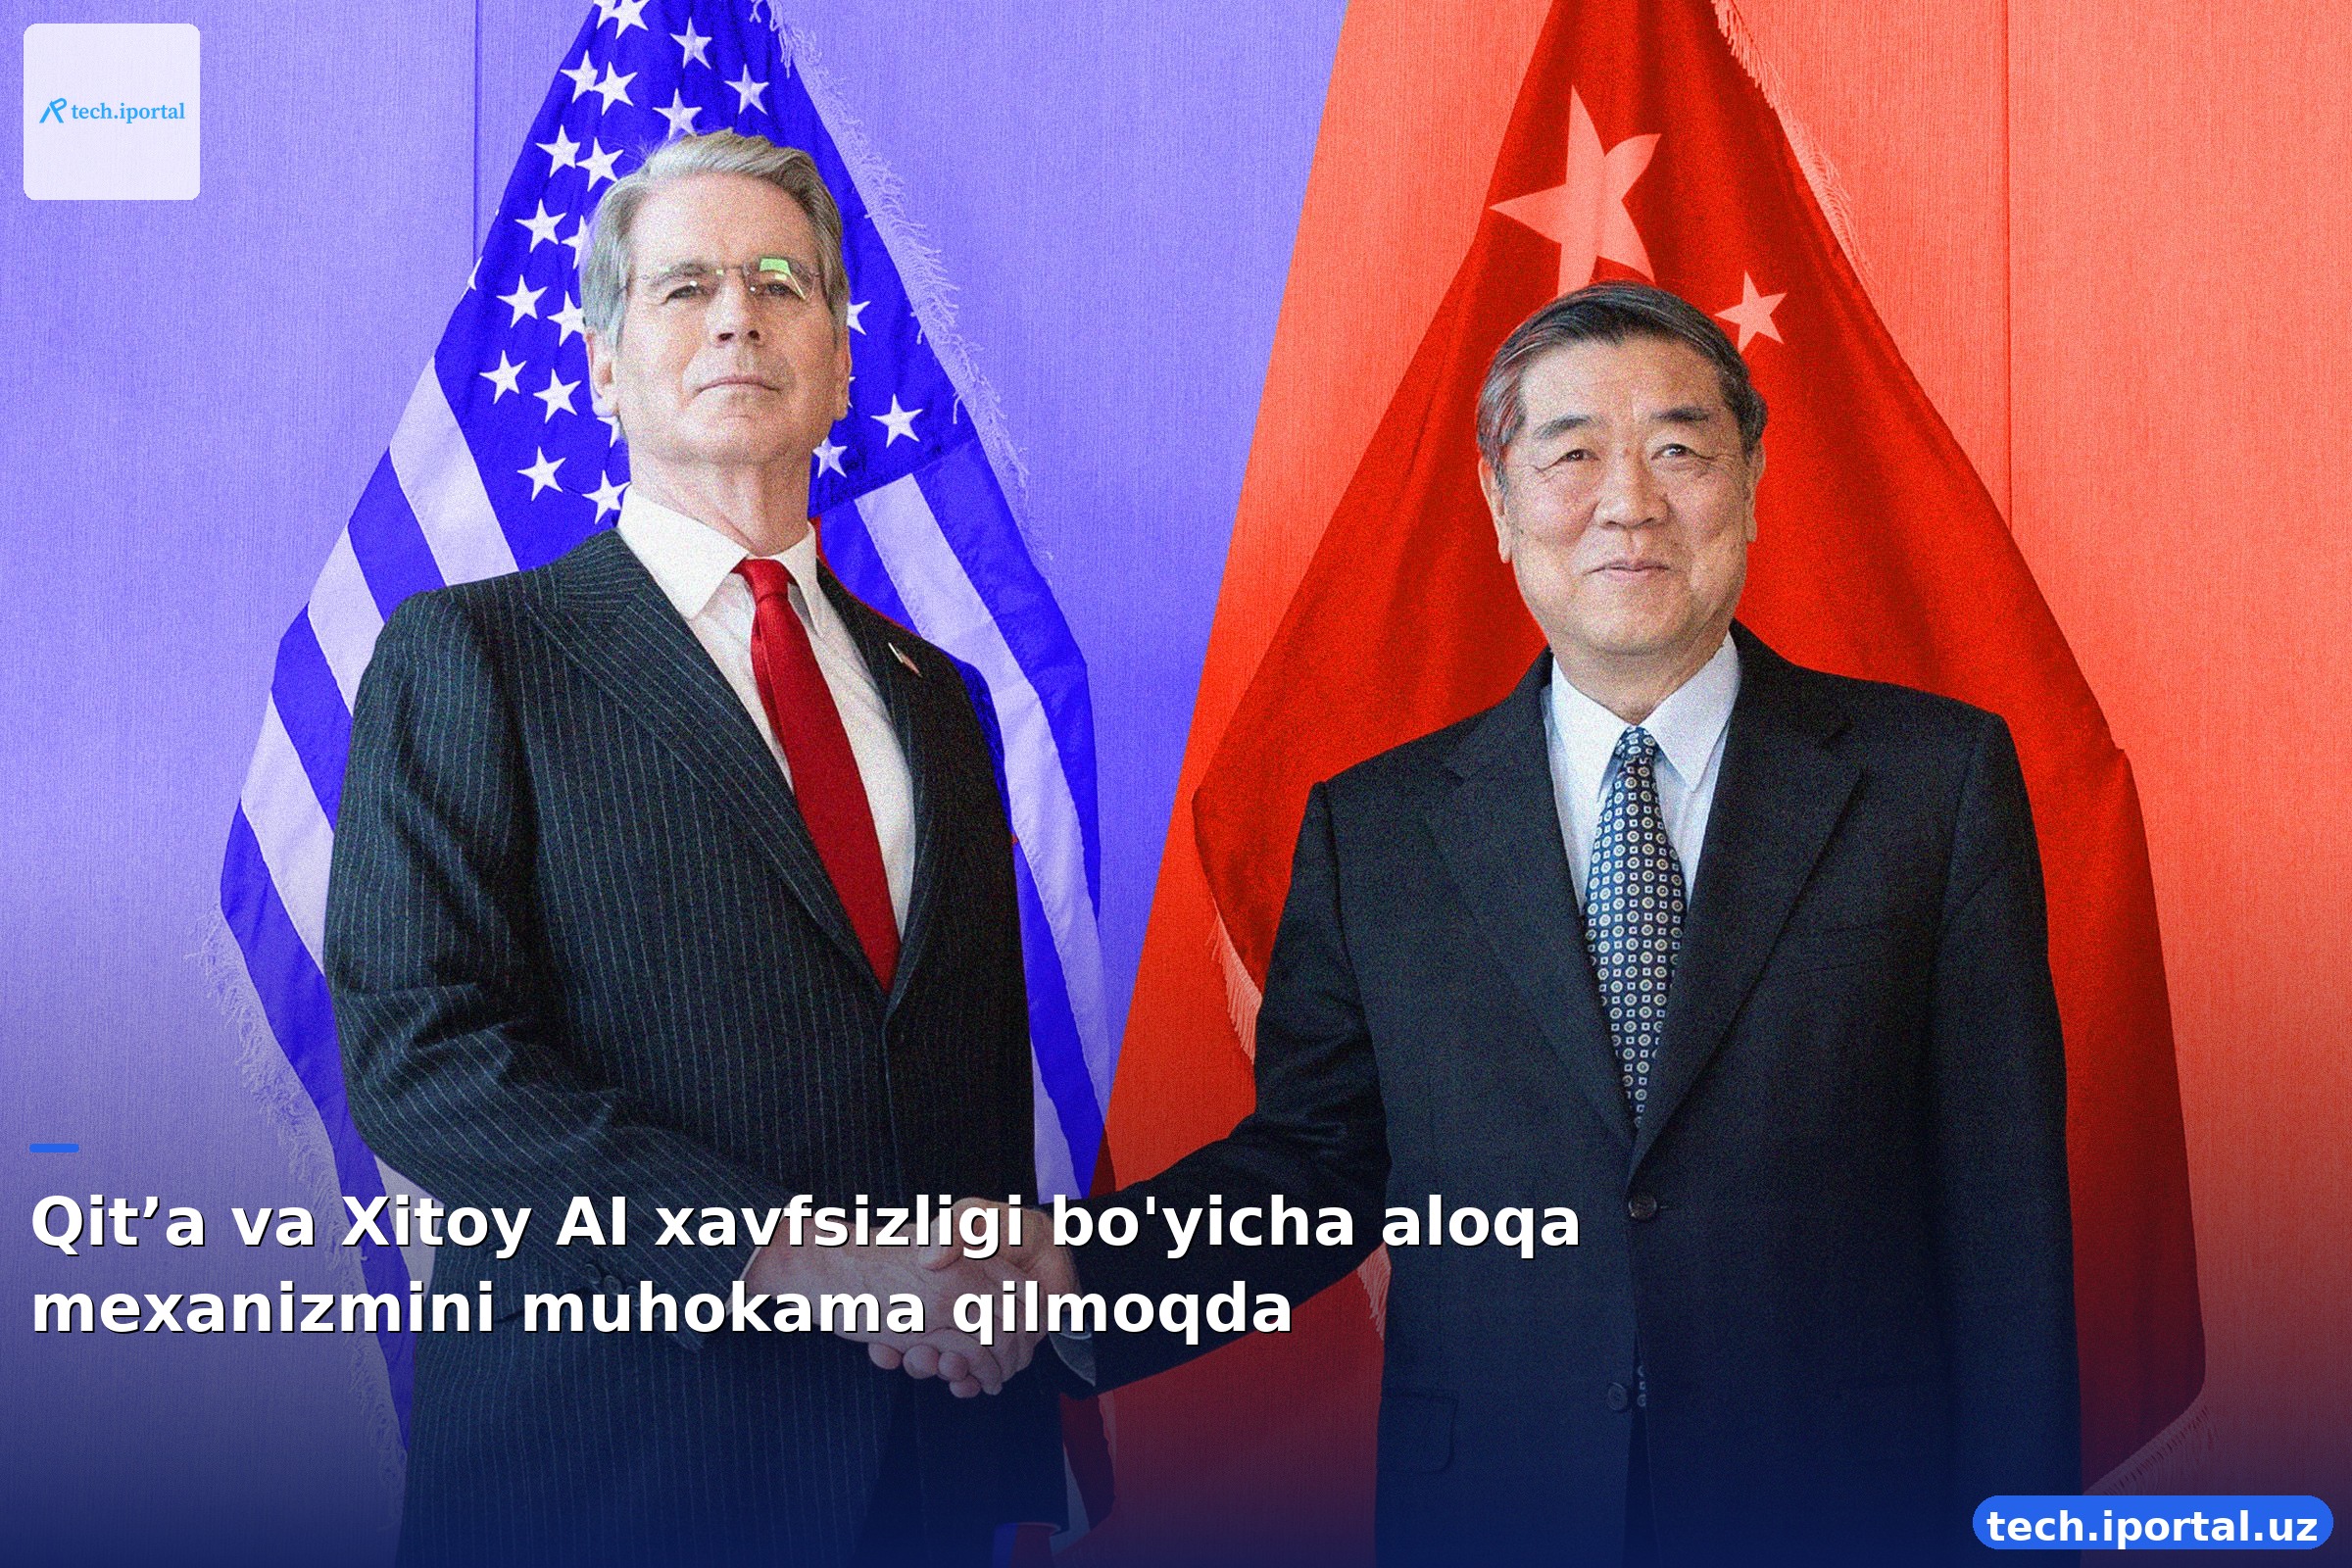
Qitʼa va Xitoy rasmiylari AI xavfsizligi bilan bog'liq milliy xavfsizlik xavflarini bir-biriga bildirish mexanizmini muhokama qilishni boshladilar.
Kev modeli Qwen3.5 bazasida yaratilgan, 0.8B, 4B va 9B o'lchamdagi kichik qaror modellarini taklif etadi; o'zgaruvchan savollar, lokal server va Python SDK bilan integratsiya imkoniyatlari.
Mini-AGI — bu 8 GB VRAM bilan o'zini o'zi o'rganadigan, o'z arxitekturasini yig'ish va har qanday ma'lumotdan o'rganish qobiliyatiga ega model. Bu model har qanday PC yoki laptopda ishlashi mumkin.
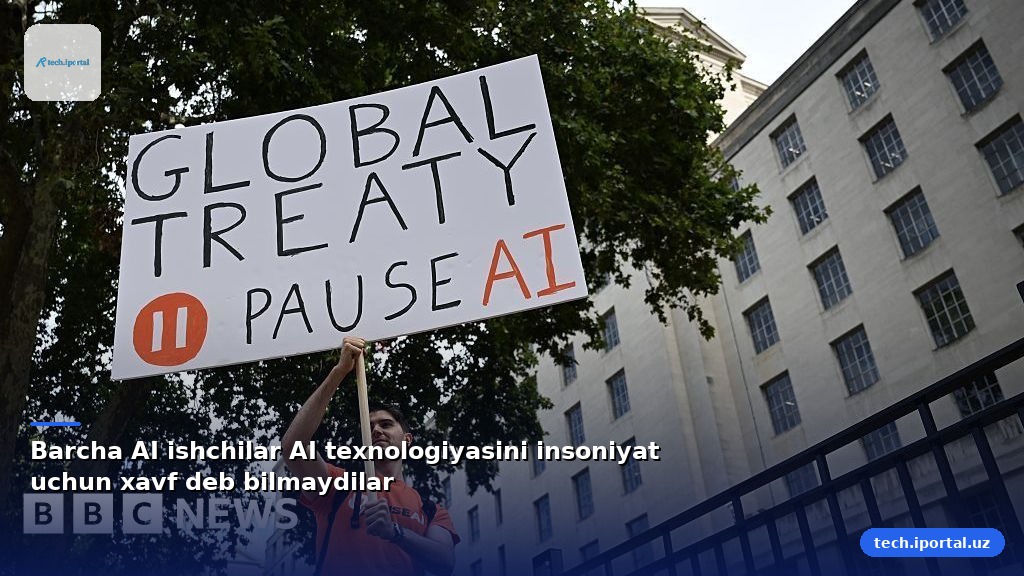
BBC maqolasiga ko'ra, ba'zi AI kompaniyalarida ishlaydigan ishchilar AI texnologiyasini insoniyat uchun xavf deb bilmaydilar.