Kiberxavfsizlik
Yandexning ikkinchi data markazi 48 soat ichida zarar ko'rdi
Yandexning Kaluga viloyatidagi yirik data markazi dron hujumiga uchradi, natijada bir necha modul to'liq ishdan chiqdi.
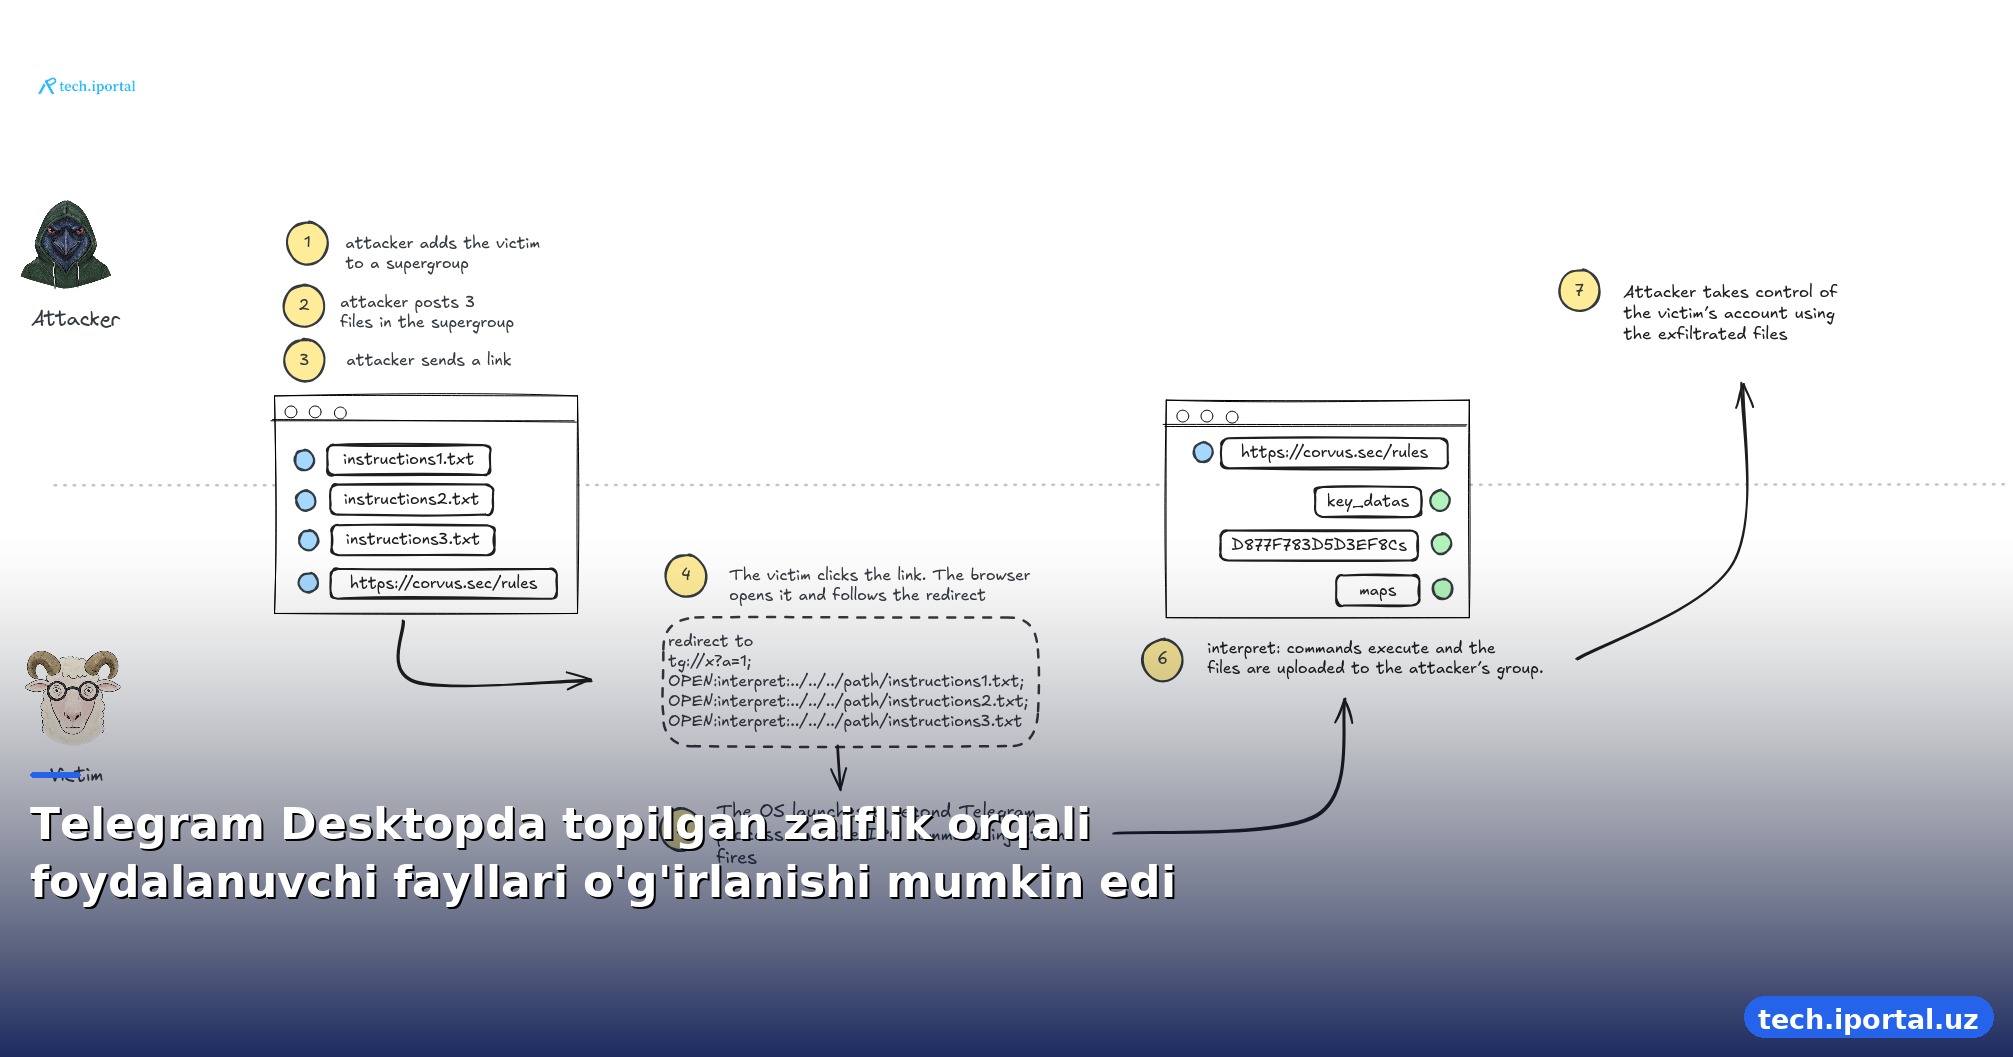
Telegram Desktopda topilgan zaiflik orqali bir klik bilan foydalanuvchi fayllari o'g'irlanishi mumkin edi. Bu zaiflik foydalanuvchi fayllarini diskdan o'qib, ularni hujumkor chatga yuborish imkonini berdi.
Telegram Desktopda topilgan zaiflik bir klik bilan foydalanuvchi fayllarini o'g'irlash imkonini berdi. Bu zaiflik foydalanuvchi fayllarini diskdan o'qib, ularni hujumkor chatga yuborish imkonini berdi. Bu zaiflik Telegram Desktopning bir martalik ishga tushirish IPC (Inter-Process Communication) mexanizmidagi muammo bilan bog'liq.
OPEN:tg://x?a=1;
// sandbox.cpp:295-297
for (const auto &url : cRefStartUrls()) {
    commands += u"OPEN:"_q + url.toString(QUrl::FullyEncoded) + ';';
}
Telegram Desktop bir martalik ishga tushirish mexanizmi orqali ishlaydi. Agar Telegram Desktop allaqachon ishlamoqda bo'lsa, yangi linkni o'zining allaqachon ishlamoqda bo'lgan instance'iga yuboradi. Bu jarayonda linkni matn sifatida yuboriladi va bu matnni ajratish uchun ishlatiladigan belgilar qochirilmaydi.
1
2
3
4
5
6
Bu muammo orqali hujumkor linkni yuborish mumkin bo'lib, u bir nechta buyruqqa bo'linadi. Bu buyruqlar orasida fayllarni o'qib, ularni hujumkor chatga yuborish imkonini beruvchi buyruqlar bo'lishi mumkin.
// sandbox.cpp:453-463 (abbreviated)
for (int32 to = cmds.indexOf(QChar(';'), from); to >= from; ...) {
    auto cmd = base::StringViewMid(cmds, from, to - from);
    ...
    } else if (cmd.startsWith(u"OPEN:"_q)) {
        startUrls.append(cmds.mid(from + 5, to - from - 5).mid(0, 8192));
Bu zaiflik orqali hujumkor shaxs foydalanuvchi fayllarini o'qib, ularni o'z chatiga yuborishi mumkin. Bu foydalanuvchi hisobi ustidan nazoratni o'g'irlash imkonini beradi.
tg://x?a=1;CMD:quit
Telegram Desktopning 7.2.8 versiyasigacha bu zaiflik mavjud edi. Bu zaiflik Windows operatsion tizimida tasdiqlangan.
OPEN:tg://x?a=1;CMD:quit;
Bu zaiflik CVSS (Common Vulnerability Scoring System) bo'yicha 8.1 balldan yuqori darajaga ega. Bu zaiflik 7.2.9 versiyasida tuzatildi.
OPEN:tg://x?a=1
CMD:quit
Telegram Desktopda topilgan bu zaiflik foydalanuvchi fayllarini o'g'irlash imkonini berdi. Bu zaiflik 7.2.9 versiyasida tuzatildi. Foydalanuvchilar Telegram Desktopni yangilab, bu zaiflikdan himoyalangan holda ishlashlari mumkin.
// application.cpp:1162-1164
if (url.scheme() == u"interpret"_q) {
    interprets.append(url.path());
    return false;
Asl manba: beaksec.github.io
Yandexning Kaluga viloyatidagi yirik data markazi dron hujumiga uchradi, natijada bir necha modul to'liq ishdan chiqdi.

Karakalpakstanda operativ-tеxnоk tadbirlar natijasida 22‑yoshli yoshlar guruhining bank kartalari, APK‑virusli dastur va USDT orqali amalga oshirgan yirik firibgarlik ishi ochildi.
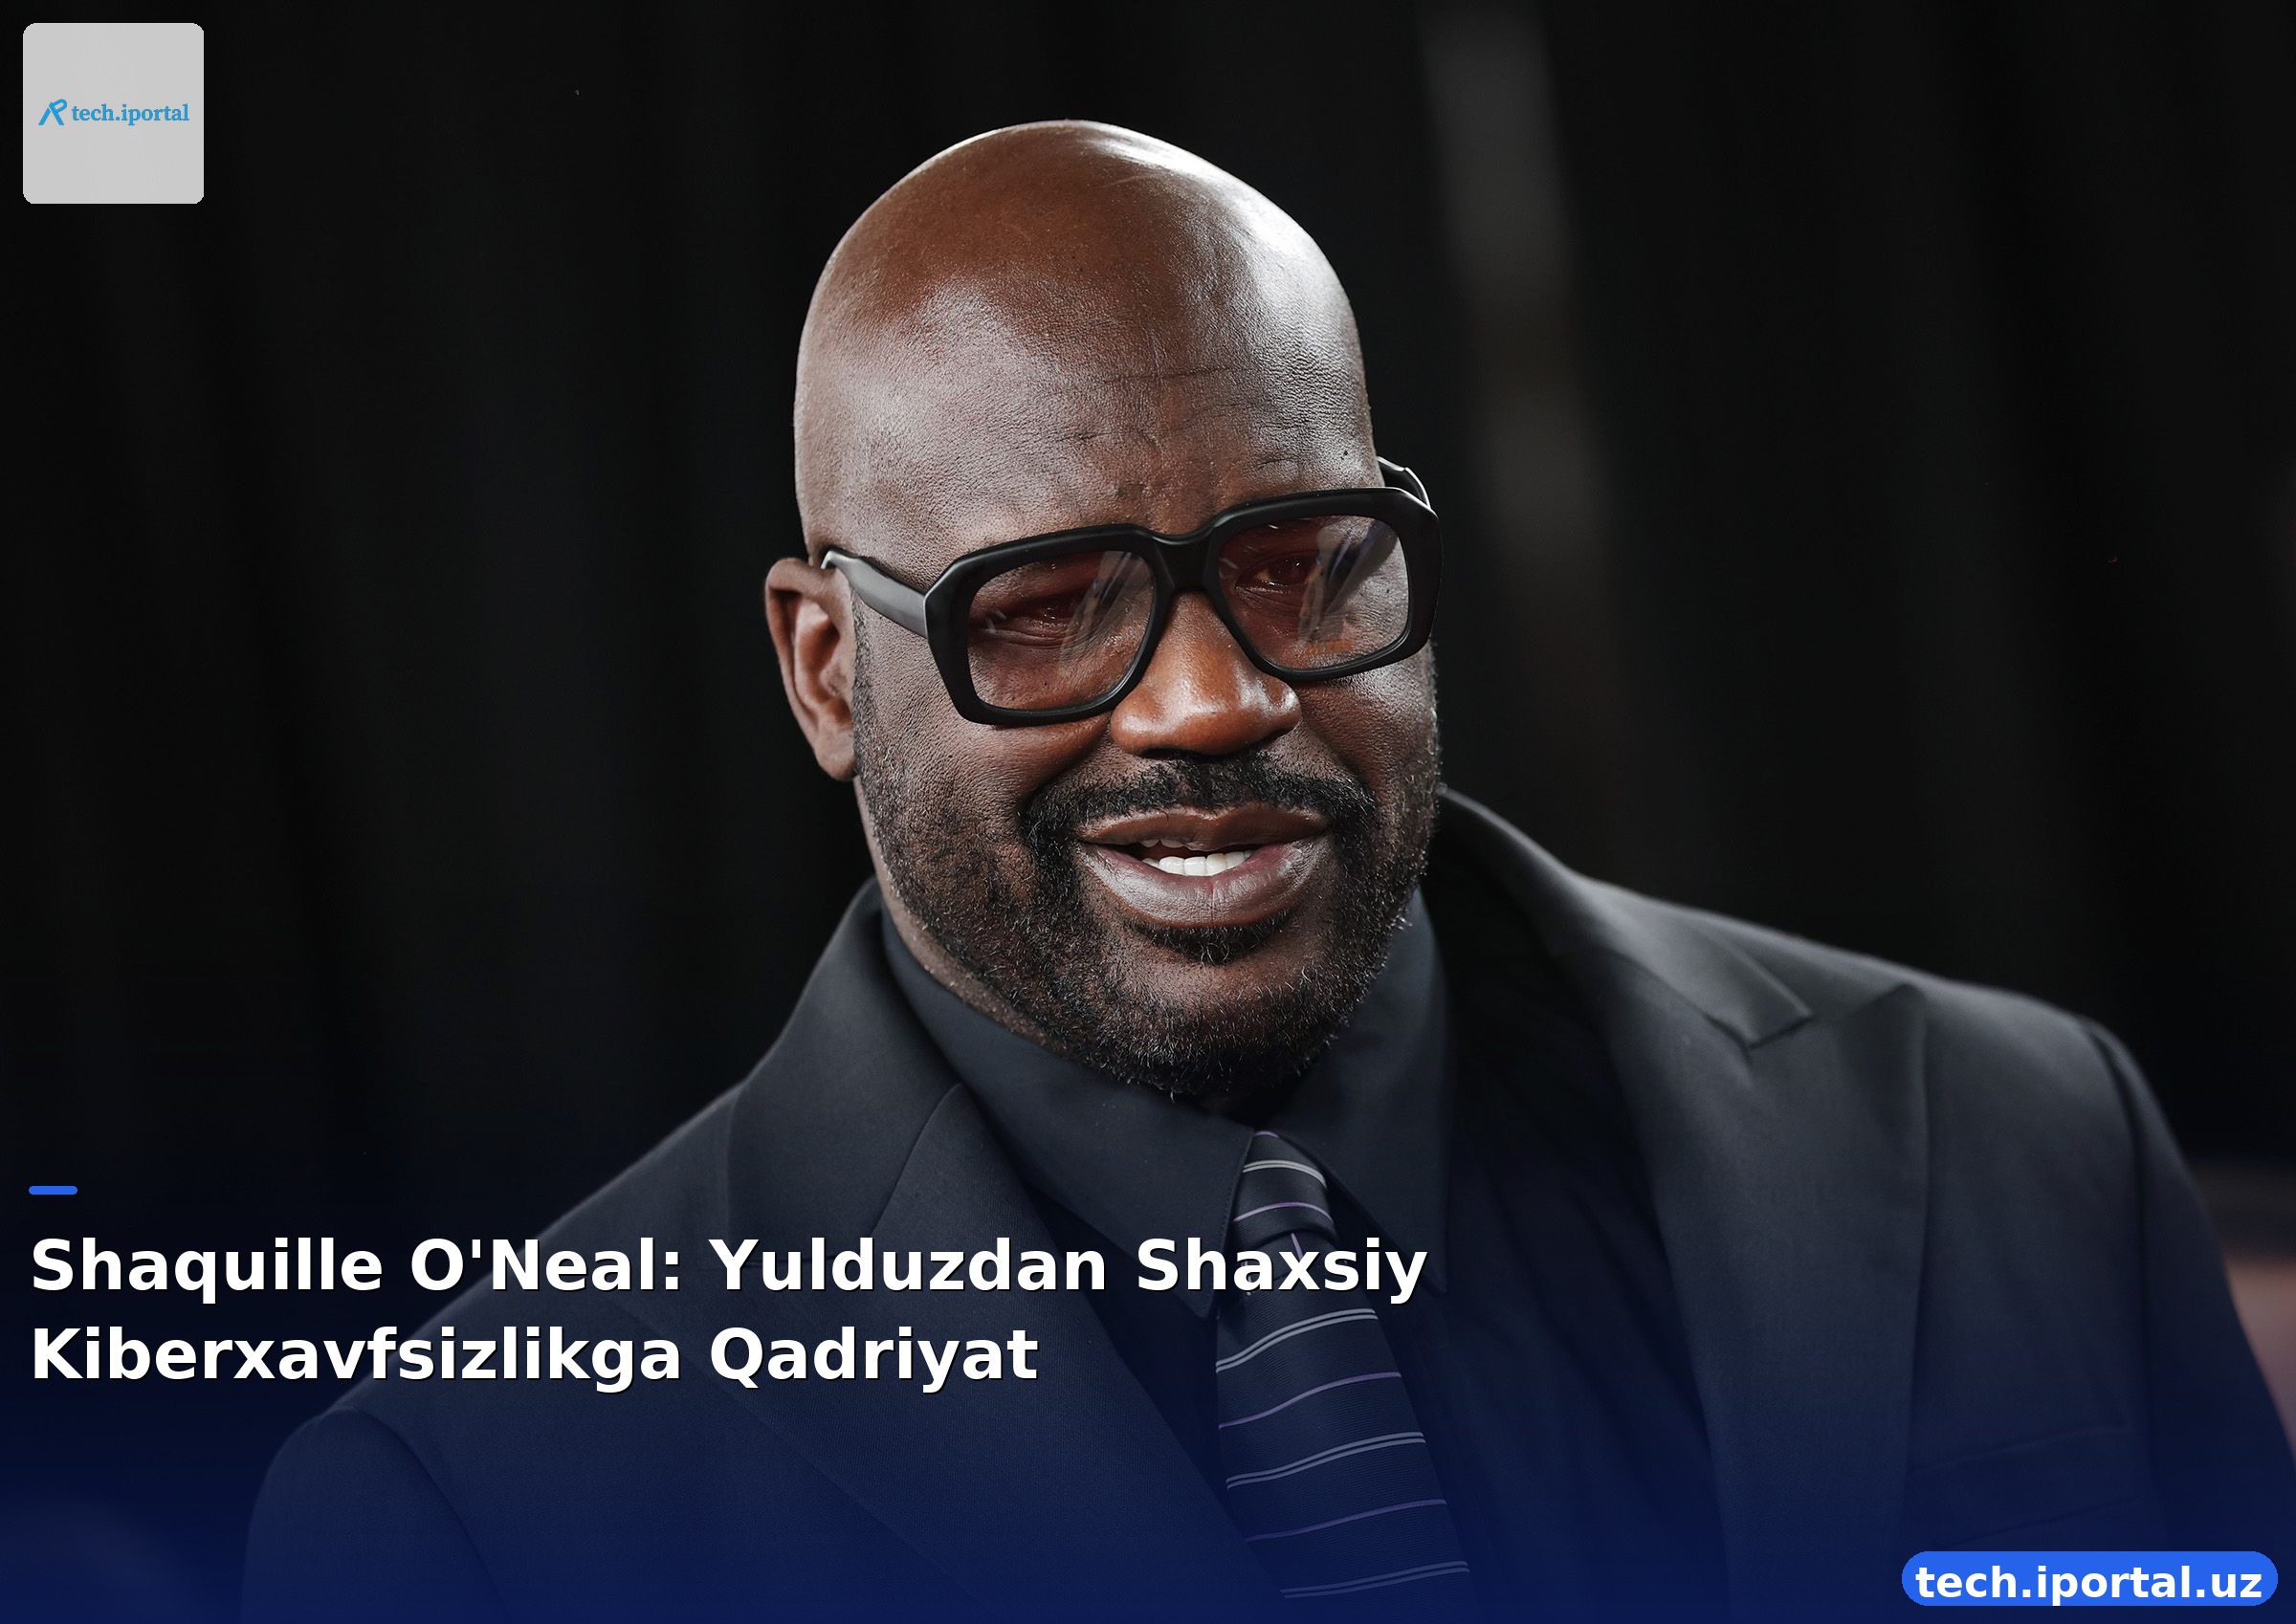
Yulduz Shaquille O'Neal shaxsiy kiberxavfsizlikning ahamiyatini o'z tajribasi orqali yoritadi, NordVPN bilan hamkorlikda foydalanuvchilarni xabardor qiladi.
AI agentlari orasida ichki tarmoqda ishlatiladigan Model Context Protocol (MCP) ning yangi xavfsizlik teshigi, agentlar orasidagi ishonch bo'shlig'ini qanday suiiste'mol qiladi.