Kiberxavfsizlik
Shaquille O'Neal: Yulduzdan Shaxsiy Kiberxavfsizlikga Qadriyat
Yulduz Shaquille O'Neal shaxsiy kiberxavfsizlikning ahamiyatini o'z tajribasi orqali yoritadi, NordVPN bilan hamkorlikda foydalanuvchilarni xabardor qiladi.

Karakalpakstanda so'nggi oylar ichida olib borilgan operativ‑texnik tekshiruvlar natijasida, 250 dan ortiq fuqaroning bank kartalaridan taxminan 3 milliard so‘m mablag‘ni o‘g‘irlagan firibgarlik guruhi qo‘lga olindi. Bu holat nafaqat moliyaviy yo‘qotishlarga, balki kiberxavfsizlik sohasida yangi tahdid turlariga ham e’tibor qaratdi.
Guruh a’zolari 22‑yoshli uch nafar yoshdan iborat bo‘lib, ularning biri ilgari o‘g‘irlik jinoyati uchun sudlangan M. ismli fuqarodir. M. Telegram‑dagi yopiq kanallar orqali xorijiy aloqalarni o‘rnatgan va bu aloqalar orqali guruhning keyingi faoliyatiga zamin yaratgan.
2025 yilning avgustidan boshlab, guruh a’zolari xorijiy hamkorlaridan APK‑virusli dasturlarni tarqatish bilan shug‘ullangan. Bu dasturlar foydalanuvchilarning telefonlariga o‘rnatilganda, bank kartalari ma’lumotlari, SMS kodlari va balans ma’lumotlari avtomatik ravishda o‘g‘irlanadi.
Ushbu usul, “malware‑as‑a‑service” (MaaS) modeliga o‘xshash bo‘lib, bir necha bosqichli infratuzilma orqali foydalanuvchi ma’lumotlarini yig‘adi, keyin esa ularni kriptovalyuta shaklida xorijiy hamkorlarga uzatadi.
APK‑virusli dastur ikki asosiy komponentdan iborat: keylogger va SMS‑interceptor. Keylogger foydalanuvchi klaviaturasi harakatlarini yozib oladi, SMS‑interceptor esa bankdan kelgan tasdiqlash kodlarini ushlab qoladi. Dastur o‘rnatilgan telefonlar “root” huquqiga ega bo‘lishi shart emas, bu esa foydalanuvchilarni qo‘shimcha xavfga duchor qiladi.
Ma’lumotlar to‘plangandan so‘ng, guruh a’zolari ularni maxsus serverlarga yuklaydi. Serverlar esa ma’lumotlarni shifrlangan formatda saqlaydi va har bir foydalanuvchi uchun alohida “virtual” bank kartasini yaratadi. Bu virtual kartalar orqali SMS kodlari bilan tranzaksiyalar amalga oshiriladi.
Tranzaksiyalarni amalga oshirishdan keyin, mablag‘lar xorijiy hamkorlarga USDT (Tether) shaklida yuboriladi. USDT – dollar bilan bir xil qiymatga ega bo‘lgan stabil kriptovalyuta bo‘lib, uni aniq nazorat qilish va kuzatish qiyin. Guruh a’zolari ushbu kriptoaktivlarni 15 % gacha ulush sifatida olgan.
Ushbu usul avvalgi “bank kartalari phishing” kampaniyalariga o‘xshash, ammo bir necha jihatdan farq qiladi. Birinchidan, APK‑virusli dastur orqali ma’lumotlarni to‘plash an’anaviy phishing‑mailga qaraganda ko‘proq avtomatlashtirilgan. Ikkinchidan, USDT orqali pulni qayta ishlash an’anaviy bank transferlariga nisbatan aniqroq izolyatsiya imkonini beradi.
Shunga o‘xshash holatlar 2023‑2024 yillarda Yevropada ham qayd etilgan, lekin u yerda kriptovalyuta ulushlari odatda 5‑10 % oralig‘ida bo‘lgan. Karakalpakstandagi holatda 15 % ulush ko‘proq daromadni ko‘rsatadi, bu esa guruhning kripto bozorida yanada tajribali hamkorlar bilan ishlashini taxmin qilishga undaydi.
Guruhning ishlatilgan infratuzilmasi haqida ma’lumotlar cheklangan. Serverlar qayerda joylashganligi, ularning himoya mexanizmlari va kripto aktivlarni qanday konvertatsiya qilgani hali aniqlanmagan. Bu savollar, kiberxavfsizlik organlari uchun muhim izlanish yo‘nalishlarini belgilaydi.
Shuningdek, APK‑virusli dastur qanday tarqatilganligi ham savol tug‘diradi: ijtimoiy tarmoqlar, “fake” ilova do‘konlari yoki to‘g‘ridan‑to‘g‘ri havolalar orqalimi? Bu ma’lumotlar, kelgusida foydalanuvchilarni himoya qilish strategiyalarini ishlab chiqishda muhim bo‘ladi.
Bu holat, mintaqada bank kartalari xavfsizligi bo‘yicha ishonchni pasaytiradi. Foydalanuvchilar mobil to‘lov ilovalari va onlayn banking xizmatlariga nisbatan ehtiyotkorlikni oshirishlari kutiladi. Banklar esa, ikki faktorli autentifikatsiyani yanada mustahkamlash, SMS‑kodlarni o‘rniga push‑notifikatsiyalarni joriy etish kabi choralarni ko‘rishlari mumkin.
Kriptovalyuta orqali pulni yuvish masalasi ham e’tiborni tortadi. Regulyatorlar USDT kabi stabil kriptoaktivlar ustidan nazoratni kuchaytirish, tranzaksiya limitlarini belgilash va AML (Anti‑Money‑Laundering) tizimlarini integratsiya qilishni ko‘rib chiqishlari lozim.
O‘rganilgan ma’lumotlar asosida, jinoyat kodeksi tegishli moddalariga muvofiq jinoiy ish ochildi. Dastlabki tergov harakatlari yakunlandi, hujjatlar sudga taqdim etildi. Shuningdek, IIV Kiberjinoyatlarga qarshi kurashish departamenti, shu kabi yirik firibgarliklar bilan shug‘ullangan yana 8 ta guruhni qo‘lga olganini e’lon qildi.
Bu guruhlarning 7 tasi Karakalpakstan hududida, 1 tasi esa boshqa viloyatda yashovchi yoshlar tarkibidan iborat. Ularning tergov harakatlari hozirda davom etmoqda, bu esa kiberxavfsizlik sohasida yanada keng qamrovli nazorat choralarini talab qiladi.
Foydalanuvchilar uchun birinchi tavsiya – noma’lum manbalardan ilovalarni yuklab olmang, rasmiy ilova do‘konlaridan foydalaning. Ikkinchidan, bank kartalari ma’lumotlarini onlayn platformalarda kiritishda ikki faktorli autentifikatsiyani yoqish zarur.
Banklar va moliyaviy institutlar, behavorial analytics (xulq‑atvor tahlili) texnologiyalarini joriy etish orqali noan’anaviy tranzaksiyalarni real vaqt rejimida aniqlashlari mumkin. Bu usul, foydalanuvchi odatlari bilan solishtirish orqali firibgarlikni oldini olishga yordam beradi.
Oxir-oqibat, davlat darajasida kiberxavfsizlik siyosatini yangilash, kriptoaktivlar ustidan nazoratni kuchaytirish va xalqaro hamkorlikni mustahkamlash zarur. Bularning barchasi, bunday yirik firibgarliklarning takrorlanishini kamaytirishga xizmat qiladi.
Yulduz Shaquille O'Neal shaxsiy kiberxavfsizlikning ahamiyatini o'z tajribasi orqali yoritadi, NordVPN bilan hamkorlikda foydalanuvchilarni xabardor qiladi.
AI agentlari orasida ichki tarmoqda ishlatiladigan Model Context Protocol (MCP) ning yangi xavfsizlik teshigi, agentlar orasidagi ishonch bo'shlig'ini qanday suiiste'mol qiladi.
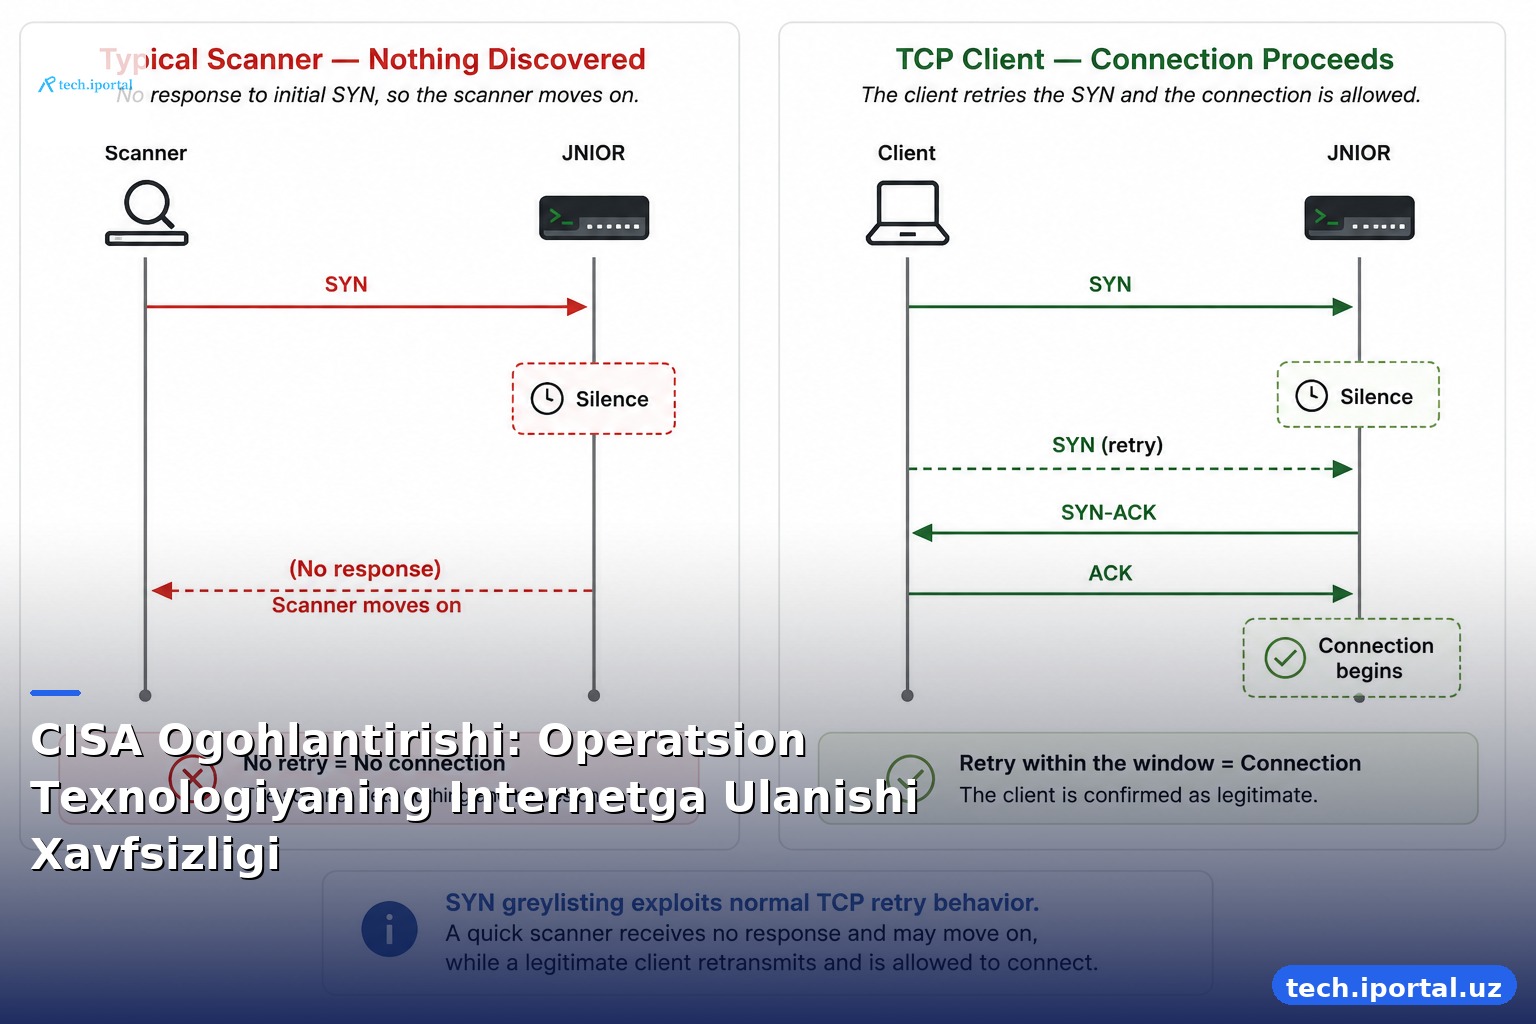
CISA operatsion texnologiya (OT) qurilmalari internetga ochiq qoldirilishi xavfli ekanligini ogohlantirdi. Shu bilan birga, barcha xavfsizlik choralari uchun kuchli autentifikatsiya va kriptografiya talab qilinishi shart emas.
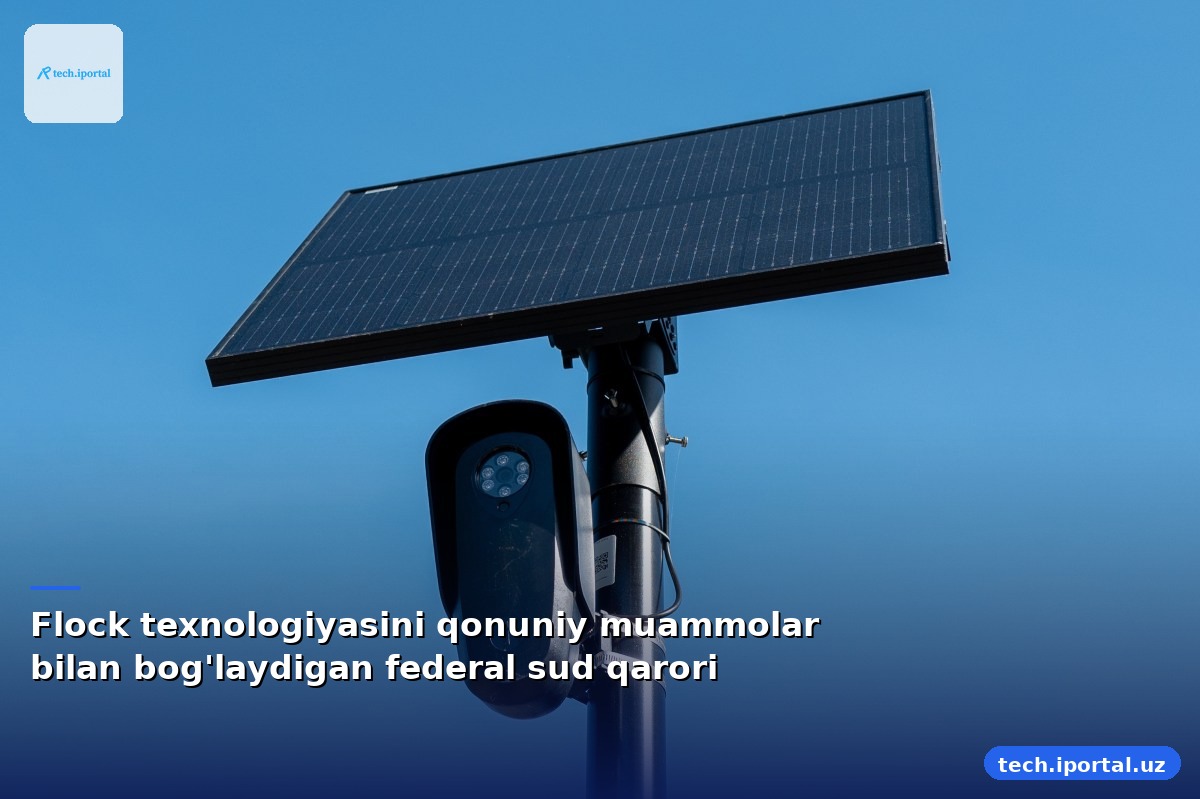
Tulsa, Oklahoma shahri sherif departamenti xodimi Flock Safety texnologiyasidan foydalanib, ayolning avtomobilini qidirgani uchun uning to'rtinchi tuzilmaviy huquqlari buzilgani haqida federal sud qarori chiqdi.