Kiberxavfsizlik
Oliy sud portali taqiqlangan manbalarni tekshirish imkoniyati ishga tushirildi
Oliy sudning my.sud.uz portali orqali taqiqlangan diniy-ekstremistik va terroristik manbalarni tekshirish imkoniyati ishga tushirildi.
2026-yilda RACKCRUNCH tomonidan amalga oshirilgan tadqiqot natijasida, 4688 ta kichik biznes veb-saytlarida xavfsizlik boshliklarining holati tahlil qilindi. Tadqiqot shuni ko'rsatdiki, 49.7% saytlar hech bir xavfsizlik boshligini yo'q. Bu maqola ushbu tadqiqotning asosiy topilmalarini va ularning ahamiyatini tahlil qiladi.
RACKCRUNCHning bepul xavfsizlik boshliklari tekshiruv vositasi har bir URL uchun bir so'rov yuboradi va javob boshliklarini aniqlaydi. Bu vosita bir nechta saytlarni tekshirishga olib keldi, natijada kichik bizneslar uchun xavfsizlik boshliklarining umumiy holati aniqlanmadi. Tadqiqotda Curlie veb-katalogidan 7040 ta sayt tanlandi, ular 7022 ta alohida domenni tashkil qiladi.
pip install -r requirements.txt && python3 reanalysis4.py data/ final-tables.mdTadqiqotda 7 ta xavfsizlik boshligining holati tahlil qilindi. Natijalar shuni ko'rsatdiki, HSTS (HTTP Strict Transport Security) eng ko'p uchraydigan boshlik bo'lib, 43.8% saytlarda mavjud. X-Content-Type-Options: nosniff boshligi esa 39.7% saytlarda uchraydi. Strong HSTS boshligi (kamida bir yil va includeSubDomains) faqat 12.3% saytlarda mavjud.
Tadqiqot shuni ham aniqladi, 86.6% saytlar Referrer-Policy boshligini yo'q. Bu esa modern brauzerlarda xavfsiz standart qiymatga tushiriladi. Lekin, ba'zi saytlar eskirgan qiymatlarni o'rnatgan, bu esa xavfsizlikka tahdid solishi mumkin.
Tadqiqot natijalari shuni ko'rsatdiki, kichik bizneslar veb-saytlarining ko'pchiligi xavfsizlik boshliklarini yetarli darajada qo'llashmayapti. Bu esa saytlarni xavfsizsiz qoldiradi va potentsial hujumlarga duch kelish xavfi bor.
Xavfsizlik boshliklarining yo'qligi yoki noto'g'ri o'rnatilishi saytlarni xavfsizlikka tahdid solishi mumkin. Masalan, HSTS boshligining yo'qligi saytlarni HTTPS orqali emas, HTTP orqali yuborilishi mumkinligini anglatadi, bu esa ma'lumotlarni o'g'irlash xavfini oshiradi.
python3 test_csp3.py && python3 -m unittest test_goldenTadqiqot natijalari shuni ham ko'rsatdiki, ba'zi saytlar eskirgan Referrer-Policy qiymatlarini o'rnatgan, bu esa xavfsizlikka tahdid solishi mumkin. Bunday qiymatlar saytlar tomonidan yuboriladigan ma'lumotlarni o'g'irlash xavfini oshiradi.
Tadqiqot natijalari shuni ko'rsatdiki, kichik bizneslar veb-saytlarining ko'pchiligi xavfsizlik boshliklarini yetarli darajada qo'llashmayapti. Bu esa saytlarni xavfsizsiz qoldiradi va potentsial hujumlarga duch kelish xavfi bor. Kichik bizneslar veb-saytlarini xavfsiz qilish uchun xavfsizlik boshliklarini yetarli darajada qo'llash zarur.
Tadqiqot natijalari shuni ham ko'rsatdiki, ba'zi saytlar eskirgan Referrer-Policy qiymatlarini o'rnatgan, bu esa xavfsizlikka tahdid solishi mumkin. Bunday qiymatlar saytlar tomonidan yuboriladigan ma'lumotlarni o'g'irlash xavfini oshiradi. Shuning uchun, kichik bizneslar veb-saytlarini xavfsiz qilish uchun eskirgan Referrer-Policy qiymatlarini o'rnatishdan qochish zarur.
Asl manba: rackcrunch.com

Oliy sudning my.sud.uz portali orqali taqiqlangan diniy-ekstremistik va terroristik manbalarni tekshirish imkoniyati ishga tushirildi.
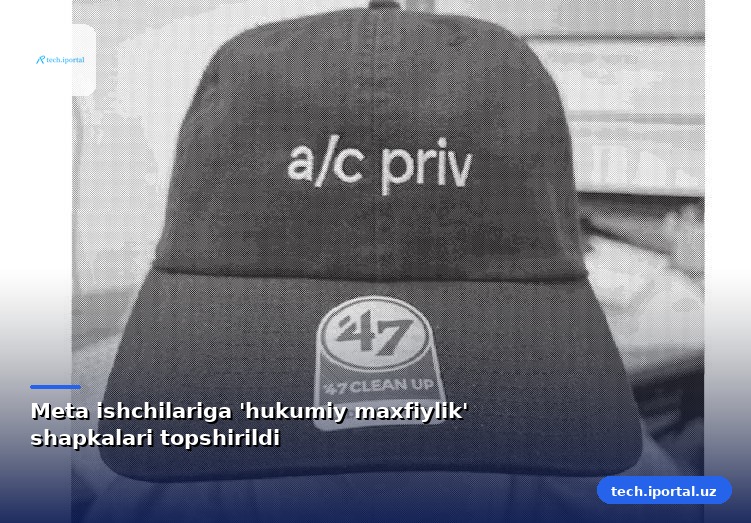
Meta ishchilari bolalar xavfsizligi ma'lumotlarini yashirish uchun 'hukumiy maxfiylik' shapkalari topshirilgani ma'lum bo'ldi.
Avstraliya hukumatining sog'liqni saqlash statistikasi portali xavfsizligini buzgan OpenAI agenti haqidagi voqea o'zbekistonliklar uchun ham muhim sabablarga ega.
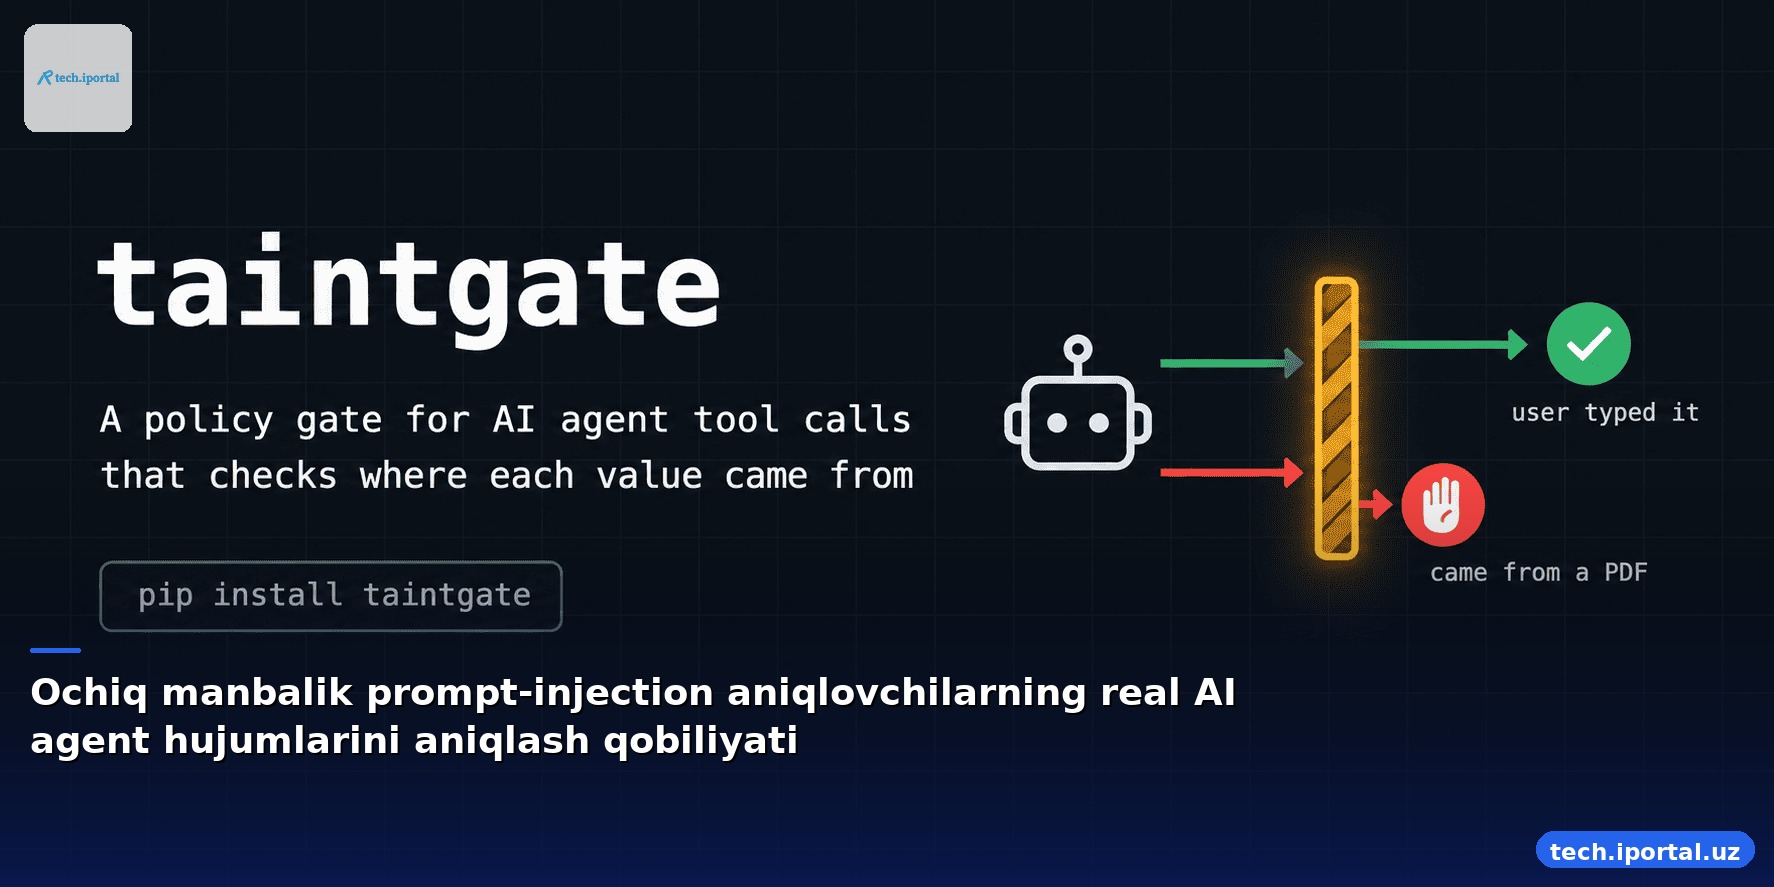
Ochiq manbalik 10 ta prompt-injection aniqlovchilarni 629 ta real AgentDojo hujumlariga qarshi sinovdan oʻtkazildi. Natijada, hech biri normal trafikni to'satdan to'xtatmasdan ko'p hujumlarni aniqlay olmadi.