Kiberxavfsizlik
Ledger kripto xavfsizlik xavfi: $86 millionlik ziyon
Ledger kripto xavolalari foydalanuvchilarining hisoblarini tozalash holatlari ko'payib bormoqda. Shubhali reseller CryptoBillis va yashirin uskuna sabab bo'lishi mumkin.
Hackerlar Bing qidiruv natijalari havolasini noto'g'ri ishlatib, Google qidiruv reklamasidagi havolalarga klik qilish orqali foydalanuvchilarni yolg'on Claude o'rnatgichlariga yo'naltirmoqda. Bu usul, Push Security xavfsizlik tadqiqotchilari tomonidan "Adception" deb nomlangan, reklama xavfsizlik tekshiruvi orqali o'tish uchun Bingning ishonchli domenini havola maqsadi sifatida ishlatadi, keyin esa zararli yuklab olish sahifasiga yo'naltiradi.
Hujumda bir nechta qoplama qatlamlari ishlatiladi, bu esa xavfsizlik skanerlari va zararli URL'larga bevosita kirishni urinishlaridan himoya qiladi. Push Security tomonidan chop etilgan hisobotga ko'ra, bu kampaniyani tadqiqotchilar "claude mac" so'rovini qidiruvchilar uchun nishonga olgan zararli Google reklamasini aniqlash orqali topdilar.
Oddiy malvertising kampaniyalaridan farqli ravishda, bu reklama bing.com domenini ko'rsatadi, bu esa reklamani kamroq shubhali qiladi. Reklamaga klik qilishda, Push Security aytishicha, reklama Google reklama havolasidan o'tib, Bingning bing.com/ck/a klikni kuzatish nuqtasiga yetadi. Bu nuqta esa brauzerni Janubiy Amerikadagi bir sotuvchiga tegishli bo'lgan zararlangan WordPress veb-saytiga yo'naltiradi.
Zararlangan veb-sayt esa tashrif buyuruvchini claude-desk-code[.]com ga yo'naltiradi, bu yerda macOS foydalanuvchilarini yolg'on Claude yuklab olish sahifasiga o'tish uchun aldab olinadi. Bing klikni kuzatish havolalari JavaScriptdan foydalanib tashrif buyuruvchilarni maqsadli joyga yo'naltiradi, bu esa zararli veb-saytlarga yo'naltirilgan trafikni Bingdan kelgan ko'rinishiga olib keladi.
Kampaniya ikki qatlamli qoplama ishlatadi, bu esa istamagan tashrif buyuruvchilarni zararli yukni ko'rishdan oldin to'saydi. Zararlangan WordPress veb-saytlari Bing referrerini va maxsus brauzer boshliqlarini tekshiradi, keyin tashrif buyuruvchilarni yo'naltiradi, bu esa zararli veb-saytlari esa JavaScriptdan foydalanib tashrif buyuruvchilarni Google yoki Bingdan kelganligini tekshiradi.
Zararli veb-saytga bevosita kirishga urinishlar 404 xatolik sahifasiga yo'naltiriladi, bu esa avtomatik xavfsizlik skanerlariga hujumni tahlil qilishni qiyinlashtiradi.
Nihoyat, tashrif buyuruvchilarni Claude yuklab olish sahifasining ishonchli nusxasiga olib boriladi, bu yerda macOS uchun o'rnatgichni Terminalga kiritilgan o'rnatish buyrug'i orqali taklif etiladi. Biroq, sahifa Anthropicning ishonchli o'rnatish buyrug'ini ko'rsatadi, curl -fsSL https://claude.ai/install.sh | bash, ammo kopirovka tugmasiga bosilganda zararli buyruq klipbordga joylanadi.
Almashtirilgan buyruq dastlab Anthropicning rasmiy veb-saytidan Claude yuklab olishini da'vo qiladi, ammo aslida Base64 kodlangan URL ni dekodlaydi, bu esa lake-90[.]com ga yo'naltiradi. Keyin bu buyruq zararli serverdan .dat faylini sirli ravishda yuklab oladi va uni macOS Z shell (zsh) ga to'g'ridan-to'g'ri ijro etish uchun yo'naltiradi.
Bu shuni anglatadiki, qurbonlar sahifada va terminalda Claude o'rnatish URLini ko'radilar, ammo butunlay boshqa skript ijro etilmoqda. Hujum tomonidan yetkazilgan oxirgi yuklanuvchi noma'lum, shuning uchun aniq qanday zararli dastur o'rnatilayotgani noma'lum.
Push Security shunday deb aytadi: "Biz bir nechta domenlarni aniqladik, ular bir xil ClickFix vositalaridan foydalanadi, bu vositalarni biz ichki ravishda AcSig deb kuzatamiz. Ushbu domenlar bir xil macOS o'rnatish buyrug'i, yuklanuvchi URL tuzilishi va o'rnatgich interfeysi ishlatiladi."
Bu hujumlar macOS foydalanuvchilariga qaratilgan bo'lib, ular Claude AI vositasi uchun o'rnatgichni qidiruvchilarni nishonga oladi. Bu hujumlar Google va Bing reklama tizimlarida ishonchli havolalarni noto'g'ri ishlatish orqali xavfsizlik tekshiruvi orqali o'tishni maqsad qilgan.
Foydalanuvchilarni bu turdagi hujumlardan himoya qilish uchun, ular qidiruv natijalari va reklamalarga shubha bilan qarashlari va faqat ishonchli manbalardan dasturlarni yuklab olishlari kerak.
Asl manba: bleepingcomputer.com
Ledger kripto xavolalari foydalanuvchilarining hisoblarini tozalash holatlari ko'payib bormoqda. Shubhali reseller CryptoBillis va yashirin uskuna sabab bo'lishi mumkin.
AI texnologiyasi kirishuvchilarni aldamashga va ularga qarshi kurashda yordam berish uchun ishlatilmoqda. Apate kompaniyasi 350 ming AI botini ishlatib, telefon aldamchilari bilan suhbatlashib, ularga zarar yetkazmoqda.
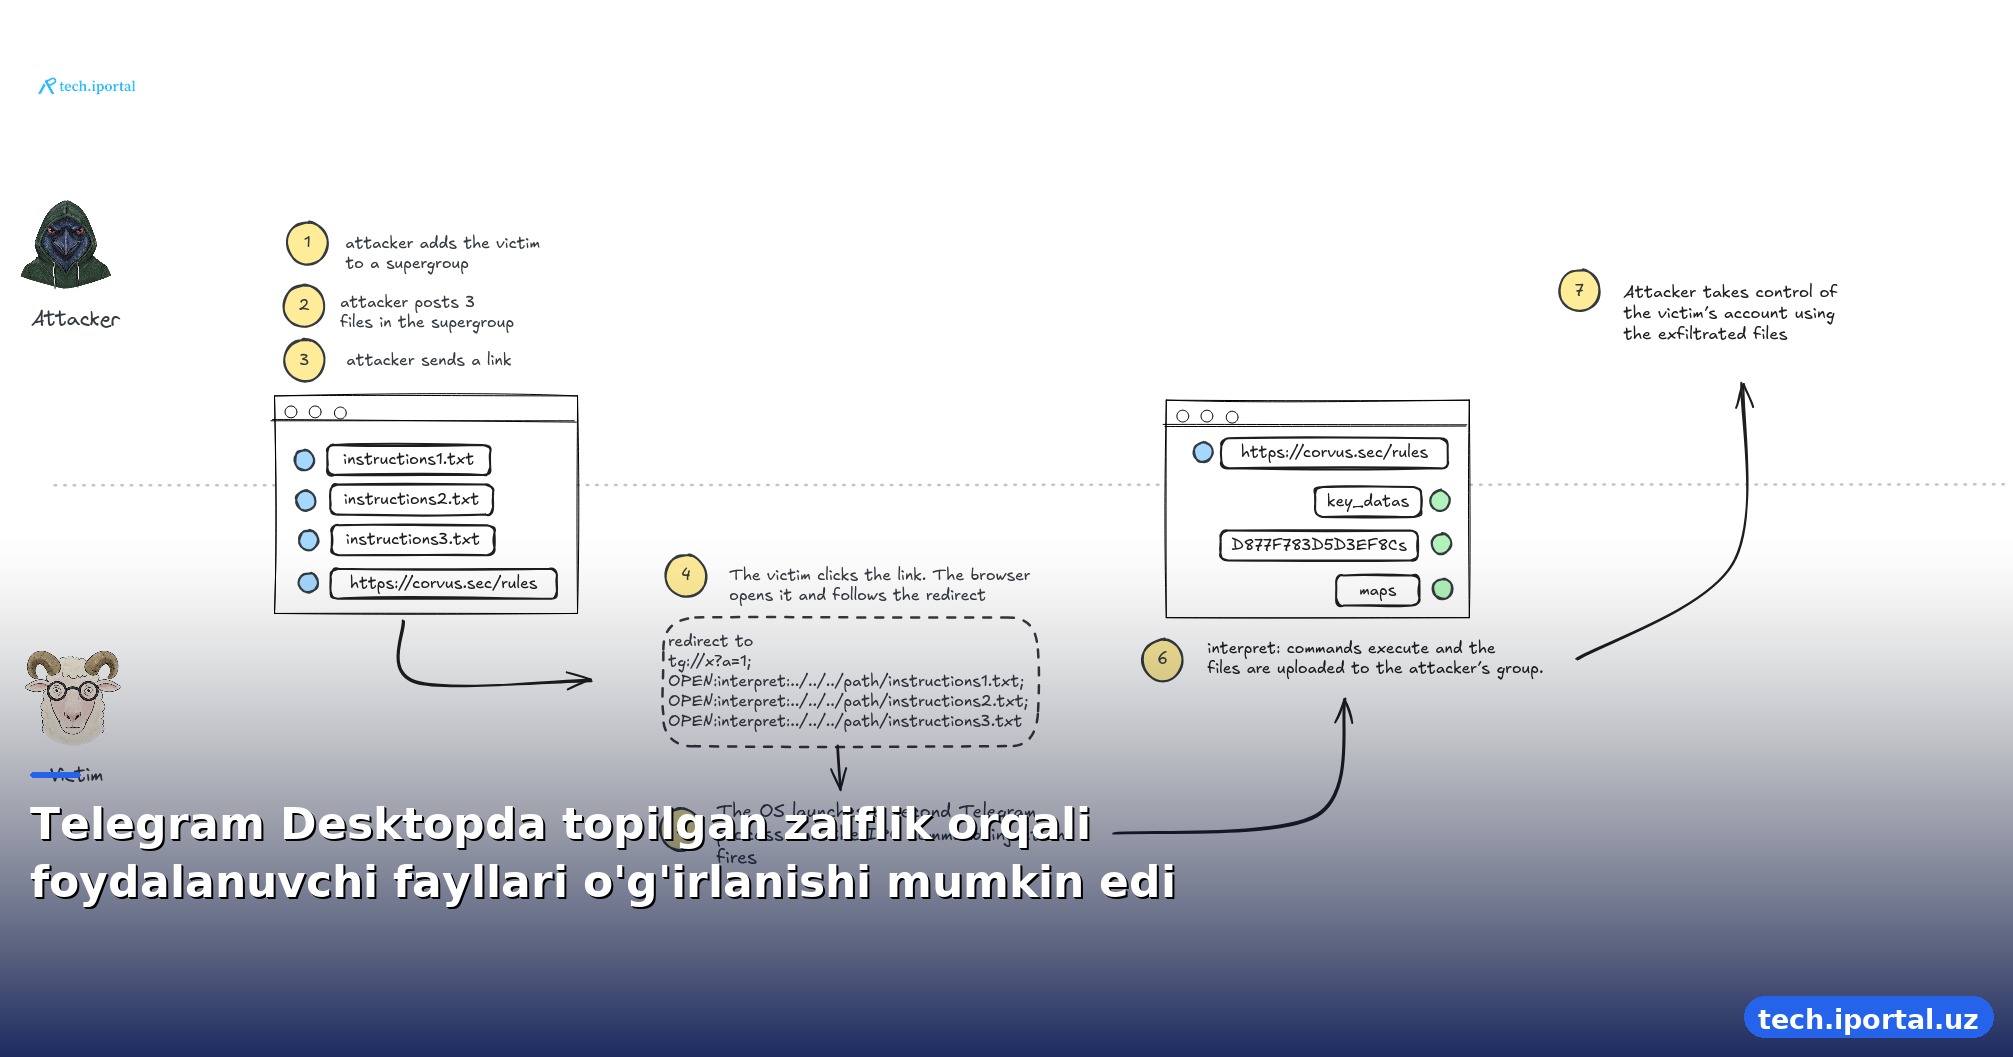
Telegram Desktopda topilgan zaiflik orqali bir klik bilan foydalanuvchi fayllari o'g'irlanishi mumkin edi. Bu zaiflik foydalanuvchi fayllarini diskdan o'qib, ularni hujumkor chatga yuborish imkonini berdi.
Yandexning Kaluga viloyatidagi yirik data markazi dron hujumiga uchradi, natijada bir necha modul to'liq ishdan chiqdi.