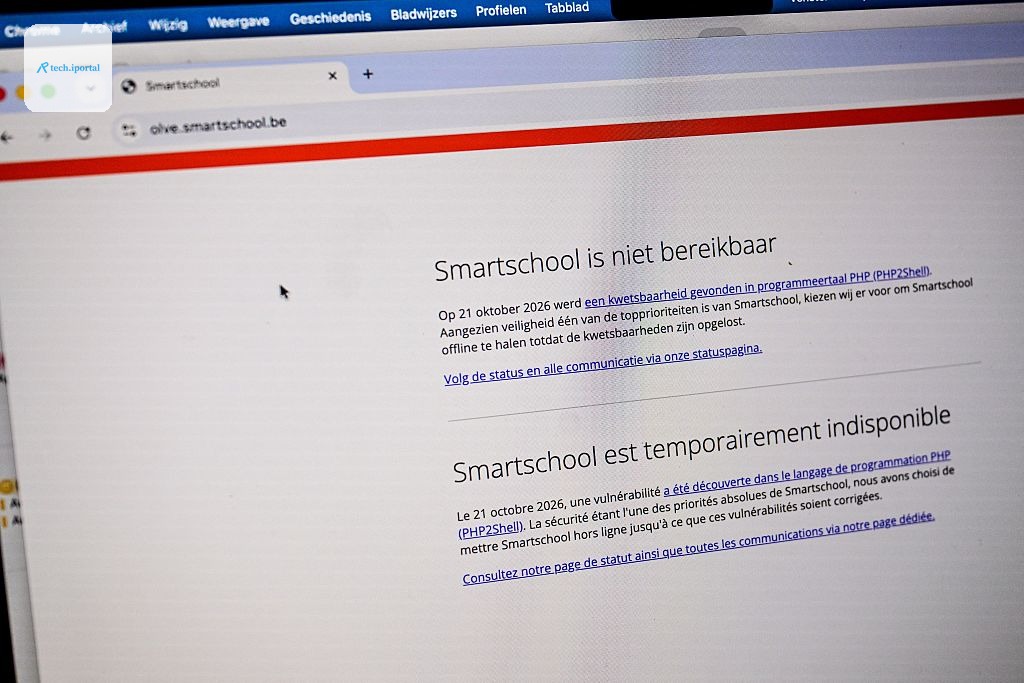
Bu hafta, PHP nomli ochiq manbali web texnologiyasi internetni buzishga yaqin kelgan. Bu xavfli nuqsonlar PHP2Shell deb nomlangan va CVE-2026-109618 va CVE-2026-109619 raqamlariga ega. Bu xavflar PHPni ishlatadigan onlayn tizimlarga, masalan, veb-saytlar yoki internetga ulangan serverlarga kirish imkonini beradi, shu jumladan parol talab etilmaydi.
Nima sodir bo'ldi?
Calif nomli xavfsizlik tadqiqotchilari PHPda ikkita xavfli nuqson topdilar. Bu nuqsonlar 2024-yilda topilgan, lekin ularning ekspluatatsiya qilinishi mumkinligi aniqlanmagan edi. Tadqiqotchilar bu nuqsonlarni ekspluatatsiya qilish usullarini topdilar va PHP Foundationga xabar berdilar. PHP Foundation bu xavflarni tuzatish uchun patchlarni tayyorladi va ularga asoslanib, eng yirik internet kompaniyalari va veb-xostlarga oldindan patchlarni o'rnatish imkonini berdi.
Xavflar nimaga xavfli?
PHP2Shell xavflari juda xavfli, chunki ular internet orqali uzoqdan ekspluatatsiya qilinishi mumkin. Bu turdagi xavflar odatda uzokdan kod ijrosi deb ataladi va ular odatda katta zarar keltirishi mumkin, chunki ular xakerlarga tizimni to'liq nazorat qilish imkonini beradi. Bundan tashqari, bu xavflar tizimga parol yoki boshqa kimlikni talab etmasdan kirish imkonini beradi, bu esa xavfni yanada oshiradi.
Nega 70% veb-saytlar ta'sirlangan?
Bu xavflar juda xavfli, chunki PHP juda mashhur texnologiya. PHP 70% veb-saytlar tomonidan ishlatiladi. Bu texnologiya bepul va oson foydalanilishi uchun mashhur. PHPni ishlatadigan mashhur veb-saytlar orasida WordPress, Drupal, Joomla va MediaWiki bor.
AI bu xavflarni topishda ishtirok etdi?
Calif tadqiqotchilari PHP kodini tekshirish jarayonida bu xavflarni topdilar. Calif tadqiqotchilari AI yordamida bu xavflarni ekspluatatsiya qilish usullarini topdilar, lekin bu ishning asosiy qismi tadqiqotchilarning PHP kod bazasini yaxshi bilishi bilan bog'liq edi.
Xavflar nimaga ekspluatatsiya qilindi?
Xavflar haqidagi ma'lumotlar patchlar e'lon qilinishidan oldin ham ekspluatatsiya qilindi. Amazon bu xavflarning ekspluatatsiya qilinishi haqida xabar berdi, bu esa bu xavflarning patchlar e'lon qilinishidan oldin ham ekspluatatsiya qilinishi mumkinligini ko'rsatadi.
Xavflar haqida qo'shimcha ma'lumot
Xavfsizlik tadqiqotchilari bu xavflar haqida ma'lumotlarni patchlar e'lon qilinishidan oldin ham tarqatishgan. Bu esa bu xavflarning patchlar e'lon qilinishidan oldin ham ekspluatatsiya qilinishi mumkinligini ko'rsatadi.
PHP Foundation bu xavflarni tuzatish uchun patchlarni tayyorladi va ularga asoslanib, eng yirik internet kompaniyalari va veb-xostlarga oldindan patchlarni o'rnatish imkonini berdi.
Xavfsizlik tadqiqotchilari bu xavflar haqida ma'lumotlarni patchlar e'lon qilinishidan oldin ham tarqatishgan. Bu esa bu xavflarning patchlar e'lon qilinishidan oldin ham ekspluatatsiya qilinishi mumkinligini ko'rsatadi.