Ma'lumotga asoslangan hujumlar, ya'ni dasturiy ta'minotni nazorat qilish oqimiga ta'sir qilmaydigan hujumlar, uzoq vaqt davomida juda murakkab va tor mavzuda ekanligi sababli amaliy xavf tug'dirmaydi deb hisoblangan. Bizning tadqiqotimiz natijasida, Einstein deb nomlangan vosita yaratdik, bu vosita bu hujumlarni oddiy usulda avtomatik ravishda yaratishga imkon beradi. Biz bu hujumlarning qanday ishlashi va Einstein vositasining tadqiqotchilar va ishlab chiqaruvchilarni himoya strategiyalarini qayta o'ylashga chaqirishi haqida gapirib chiqamiz.
Ma'lumotga asoslangan hujumlar
Ma'lumotga asoslangan hujumlar dasturiy ta'minotni nazorat qilish oqimiga ta'sir qilmaydi. Bu hujumlar dasturiy ta'minotni nazorat qilish oqimiga ta'sir qilmaydi, lekin ular hali ham xavfli bo'lib qolmoqda. Microsoft, Google va Mozilla hisobotlariga ko'ra, ulardagi xavfsizlik kamchiliklarining taxminan 70% xotira xavfsizligi bilan bog'liq. Bu holda, hujumchi bu kamchilikni qanday qurollashtirish mumkinligi savoli paydo bo'ladi?
Ilgari bu juda oddiy bo'lardi: hujumchi bu kamchilikni ishlatib, dasturiy ta'minotni nazorat qilish oqimini o'zgartirish uchun kod belgilarini o'zgartirishi mumkin edi. Ammo, o'tgan yillar davomida o'tkazilgan tadqiqotlar (DEP, CFI, CPI va boshqalar kabi himoyalar) dasturiy ta'minotni nazorat qilish oqimini dasturiy ta'minotning niyat qilgan kodidan o'zgartirishni qiyinlashtirdi. Shuning uchun, bu usulda kamchilikni qurollashtirish amaliy jihatdan mumkin emas bo'lib qoldi.
Yangi hujum usuli
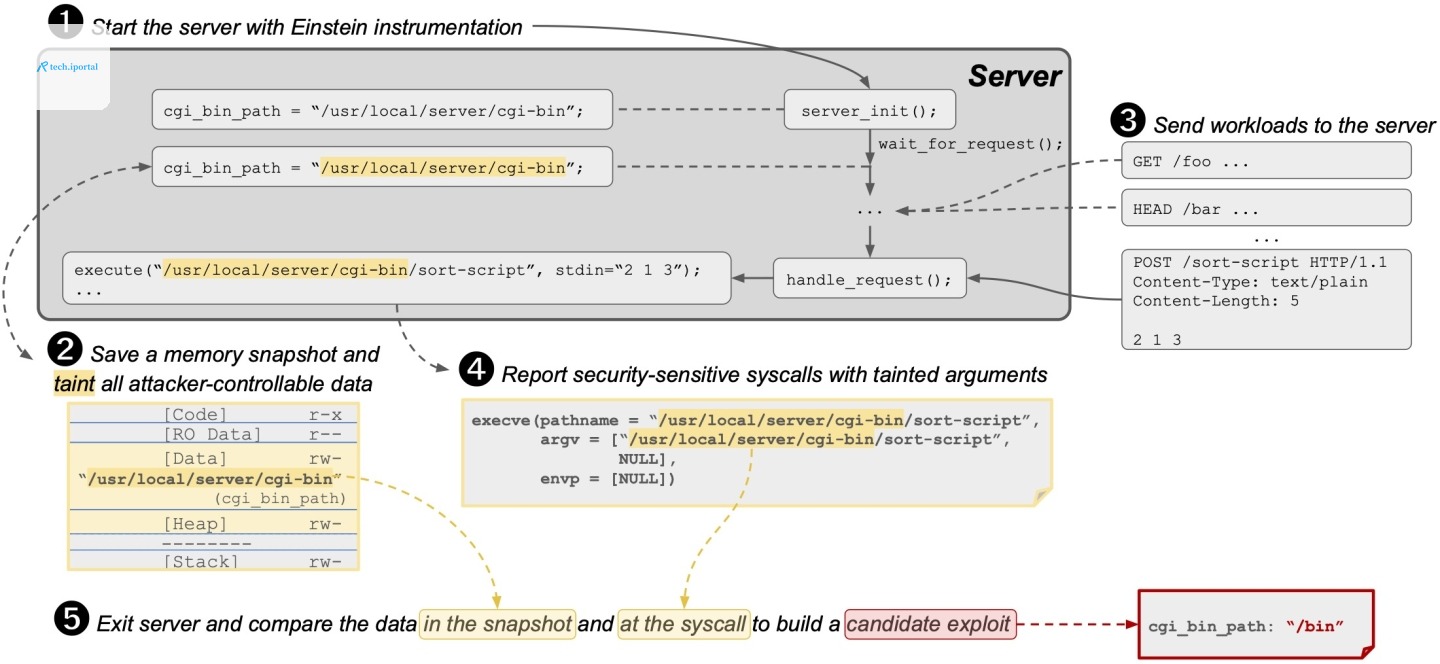
Bizning USENIX Security 2024 konferensiyasida chop etilgan yangi tadqiqotimizda biz dasturiy ta'minotni nazorat qilish oqimini o'zgartirmasdan, dasturiy ta'minotni niyat qilgan kodini ijro etishni, lekin yomon ma'lumotlar bilan ijro etish usulini taklif qilamiz. Bu turdagi hujumlar uzoq vaqt davomida ma'lum bo'lsa-da, ular juda muayyan dasturiy ta'minotga yoki murakkab bo'lishi sababli amaliy jihatdan xavf tug'dirmaydi deb hisoblangan. Bizning tadqiqotimizda bu taxminlar asosli emasligini ko'rsatdik. Xususan, biz Einstein vositasini yaratdik, bu vosita ma'lumotga asoslangan hujumlarni oddiy usulda avtomatik ravishda yaratishga imkon beradi.
Einstein vositasining ishlash prinsipi
Einstein vositasining ishlash prinsipi odatda ma'lumotga asoslangan hujumlarni oddiy usulda avtomatik ravishda yaratishga imkon beradi. Bizning tadqiqotimizda biz bu vosita qanday ishlaydi va natijalarimiz dasturiy ta'minot ishlab chiqaruvchilariga qanday ta'sir qiladi haqida gapirib chiqamiz.
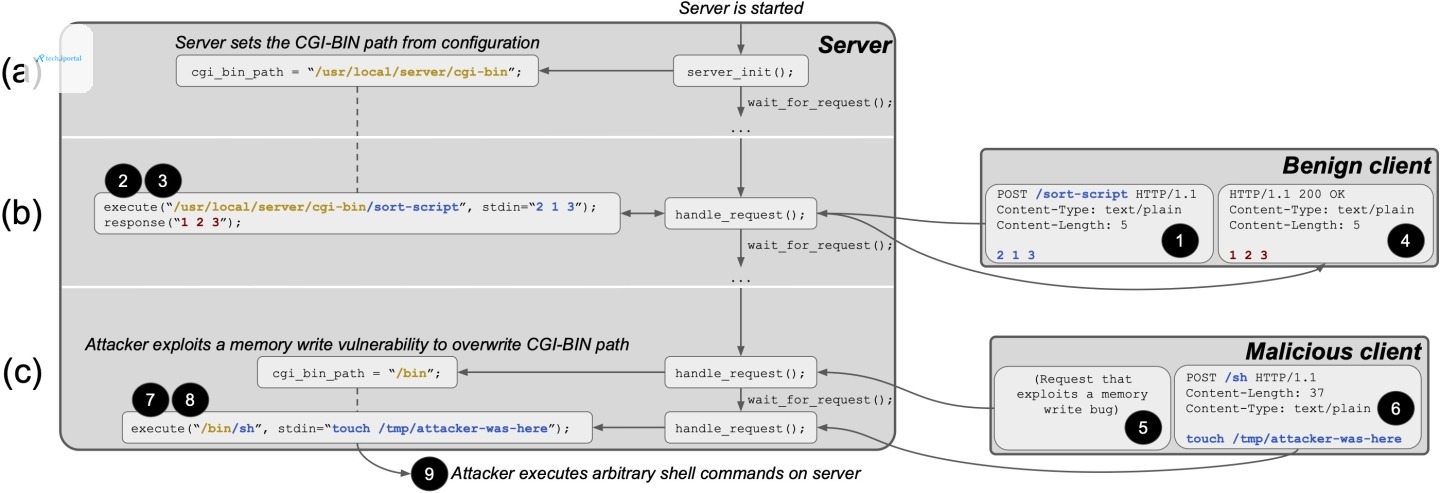
Bir misol sifatida, biz klassik ma'lumotga asoslangan hujumlardan birini ko'rib chiqamiz, bu hujum qurban web-serverni nishonga oladi. Server ishga tushirilganda, u konfiguratsiya faylini o'qib, ma'lumotlarni boshlab beradi. Bir konfiguratsiya variantida CGI-BIN yo'li bor, bu yo'l server tomonidan tashqi dasturlarni ijro etish uchun ishlatiladi. Bizning misolimizda, server cgi_bin_path o'zgaruvchisini "/usr/local/server/cgi-bin" ga o'rnatadi. Biz shunday taxmin qilamizki, serverda CGI-BIN yo'lda sort_script deb nomlangan dastur bor, bu dastur klient tomonidan sonlarni saralash uchun ishlatiladi.
Shuningdek, serverda xotira xavfsizligi kamchiligi bor, bu kamchilik yomon klientga buffer o'chib ketishni amalga oshirish va, masalan, cgi_bin_path o'zgaruvchisining ma'lumotlarini "/bin" ga o'zgartirish imkonini beradi.
Hujumning amalga oshirilishi
Birinchi navbatda, qurban server hech qanday yomon kodni ijro etmaydi; barcha zararli harakatlar yomon ma'lumotlar bilan amalga oshiriladi. Bu hujum faqat execve tizim chaqiruvining argumentlarini o'zgartiradi. Bu bilan birga, yomon va yomon emas ijro etishlar tengdir — so'rovni qayta ishlashda qurban server bir xil qadamlarni bajaradi va bir xil funksiyalarni ijro etadi, lekin farqli argumentlar bilan.
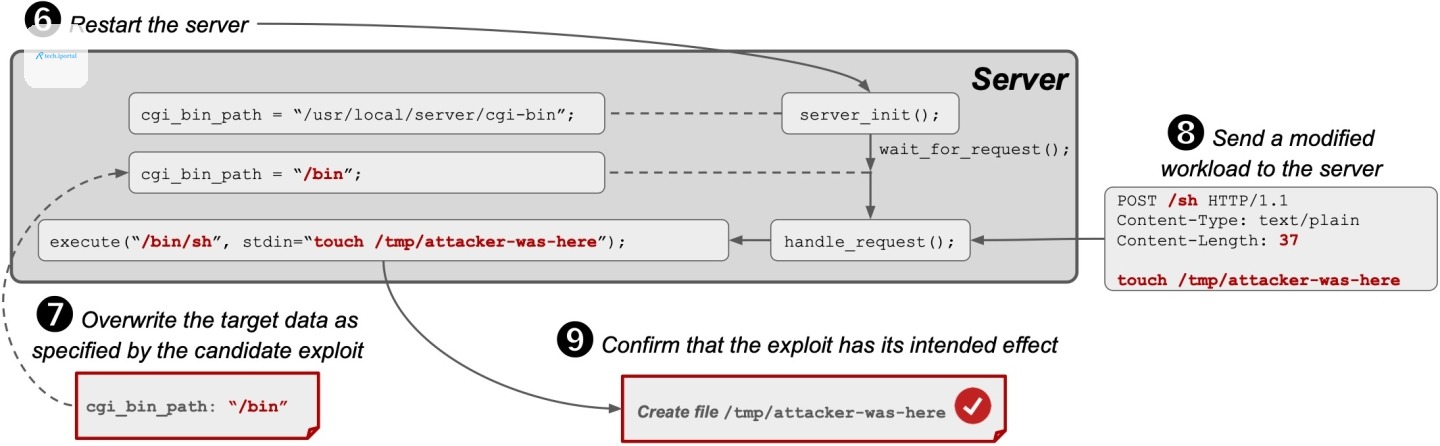
Ikkinchi navbatda, bu hujum juda kuchli, chunki u hujumchiga qurban mashinada istalgan dasturlarni ijro etish imkonini beradi. Bizning misolimizda, klient faqat /tmp/attacker-was-here faylini yaratadi, lekin istalgan shell buyrug'ini bajarish mumkin, masalan, yomon dasturni o'rnatish yoki ma'lumotlarni tashqariga chiqarish.
Xulosa
Ma'lumotga asoslangan hujumlar odatda tushunilganidan ham oddiy va xavfli bo'lishi mumkin. Einstein vositasining paydo bo'lishi bu hujumlarni avtomatik ravishda yaratishni oddiyroq qiladi va dasturiy ta'minot ishlab chiqaruvchilari himoya strategiyalarini qayta o'ylashga majbur qiladi.
Asl manba: usenix.org