Sun'iy intellekt
Gemini 3.8 Live: Google AI Modeli Yangilanishi
Google yangi Gemini 3.8 Live va Gemini 3.8 Live Extended Thinking AI modellarini e'lon qildi. Bu modelar AI bilan suhbatlashuvni intuitiv va aqlliroq qilish maqsadida yaratilgan.
Kirish
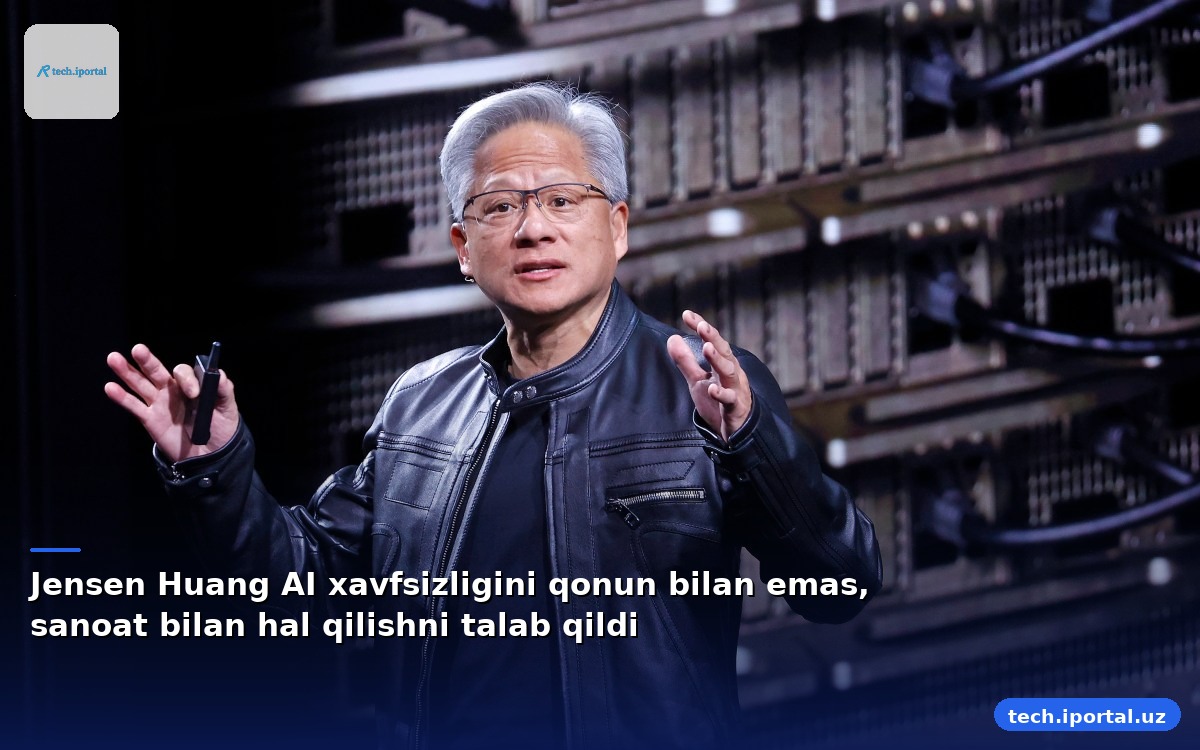
2026-yilning 15-sentabrida Dreamforce texnologiya konferensiyasida Nvidia asoschisi va bosh ijrochi direktori Jensen Huang AI xavfsizligi bo'yicha o'z qarashlarini bayon etdi. U sun'iy intellektni "yangi begona aql" deb emas, balki insonlar yaratgan apparat va dasturiy ta'minot deb ta'riflab, uning nazoratini qonuniy tartibga emas, balki bozor mexanizmlari va sanoat ichidagi o'z-o'zini tartibga solishga topshirdi.
Huangning asosiy argumenti shundan iboratki, AI xavfsizligi muhandislik muammosi, yuridik muammo emas. U quyidagilarni ta'kidladi:
Shu sababli, yangi regulyatsiya qonunlari kiritishning o'rniga, kompaniyalar o'zlarining xavfsizlik standartlarini mustahkamlashlari va bozor talablariga javob berishlari kerak, deydi u.
AI platformalari asosan uchta qatlamdan iborat: apparat (GPU, TPU kabi tezkor protsessorlar), infratuzilma (ma'lumot markazlari, tarmoqlar) va dasturiy ta'minot (model arxitekturalari, trening algoritmlari). Huang bu qatlamlarning har biri inson nazorati ostida bo'lishi mumkinligini ta'kidladi. Masalan, GPU ishlab chiqaruvchilari chip dizaynini optimallashtirish orqali energiya samaradorligini oshirishi, trening jarayonida esa algoritmik nazorat orqali noxush xatti-harakatlarni cheklashi mumkin.
Huang bozorni “tabiiy regulator” deb hisoblaydi. Unga ko'ra, kompaniyalar quyidagi mexanizmlardan foydalangan holda xavfsizlikni ta'minlaydi:
Bu yondashuvning afzalligi – tezkor innovatsiyalarni susaytirmaslik, chunki regulyatorlar ko'pincha uzoq muddatli jarayonlar orqali qaror qabul qiladi.
Huangning qarashiga qarshi bo'lganlar esa, mavjud mahsulot javobgarligi qonunlari AI kabi murakkab tizimlarga yetarli emas, deb hisoblaydi. Ular quyidagilarni ko'rsatadi:
Shu nuqtai nazardan, ba'zi mutaxassislar “gibrid” yondashuvni taklif qilishadi: asosiy xavfsizlik standartlarini xalqaro tashkilotlar (ISO, IEEE) belgilab, milliy qonunchilik esa bu standartlarni amalga oshirishni nazorat qiladi.
AI xavfsizligi masalasida avvalgi misollarni ko'rib chiqish muhim. 2024-yilda CrowdStrike kompaniyasining yangilanishi “bluescreen‑of‑death” xatosi tufayli minglab samolyotlar xizmatdan chetga chiqdi. Bu hodisa texnik nosozliklar ham, test jarayonlarining yetarli emasligi ham natijasida yuz berdi. Shuningdek, Meta kompaniyasi bolalar xavfsizligi bo'yicha 18 milliard dollarlik to'lovni amalga oshirdi, bu esa ijtimoiy platformalardagi xavfsizlik nazorati yetarli emasligini ko'rsatdi.
Bu misollar AI tizimlari ham, an'anaviy dasturiy ta'minot ham, noto'g'ri test va nazorat natijasida jiddiy ijtimoiy oqibatlarga olib kelishi mumkinligini tasdiqlaydi.
Huangning bozor asosidagi yondashuvi bir qancha savollarni tug'diradi:
Bu savollarni hal qilish uchun ilmiy hamjamiyat, sanoat vakillari va siyosiy qaror qabul qiluvchilar o'rtasida doimiy dialog zarur.
AI xavfsizligi bo'yicha qarorlar quyidagi guruhlarga bevosita ta'sir qiladi:
Umuman olganda, Huangning “regulyatsiya kerak emas” deb aytgan nuqtai nazari sanoat ichidagi o'z-o'zini tartibga solish imkoniyatlarini kengaytiradi, lekin bu yondashuvning samaradorligi real hayotdagi xavflarni qanchalik kamaytirishi hali aniq emas.
Jensen Huangning nutqi AI xavfsizligini muhandislik masalasi deb belgilash orqali, yangi qonunlar o'rniga bozor kuchlari va sanoat ichidagi o'z-o'zini tartibga solishni afzal ko'radi. Bu yondashuv innovatsiyani tezlashtirishi mumkin, ammo texnik “qora quti” xususiyatlari, global standartlashuv muammolari va katta ijtimoiy xavflar sababli, mutaxassislar gibrid modelni, ya'ni sanoat standartlari va milliy qonunchilikni birgalikda qo'llashni tavsiya qiladilar. Kelajakda AI texnologiyalarining hayotiy ahamiyati ortib borishi bilan, bozor mexanizmlari va qonuniy nazorat o'rtasidagi muvozanatni topish muhim vazifa bo'lib qoladi.
Google yangi Gemini 3.8 Live va Gemini 3.8 Live Extended Thinking AI modellarini e'lon qildi. Bu modelar AI bilan suhbatlashuvni intuitiv va aqlliroq qilish maqsadida yaratilgan.
TypeSafe AI yangi Jev modelini taqdim etdi. Bu model 40-400 marta arzonroq va 20-200 marta tezroq ishlaydi. Jev strukturaviy qarorlar qilishga ixtisoslashgan.
Google Gemini 3.8 oilasiga yangi Live va Live Extended Thinking modellarini kiritdi. Live o'lcham va xarajat samaradorligi uchun, Live Extended Thinking esa yuqori murakkab vazifalar uchun mo'ljallangan.
AI texnologiyasining tezkor rivojlanishi ortida ko'plab startaplar yopildi. Ushbu maqola muhim saboqlar, texnik xatolar va bozor ta'sirini tahlil qiladi.