Dasturiy ta'minot
Avtomobil yorug'liklari va Apple iconografiyasidagi qiyinchiliklar
Avtomobil yorug'liklari va Apple qurilmalari iconografiyasidagi qiyinchiliklar foydalanuvchilar uchun qanday muammolar yaratishi mumkinligini ko'rib chiqamiz.
Home Assistant foydalanuvchilari orasida maxfiy ma'lumotlarni skanerlashga qarshi norozilik kuchaymoqda. Bu muammo Supervisor komponentining pwned‑passwords tekshiruvi bilan bog‘liq bo‘lib, foydalanuvchi parollarini “k‑anonimlik” (k‑anonymity) tamoyili asosida tashqi xizmatga yuboradi. Ushbu maqolada texnik mexanizm, maxfiylik xavfsizligi, raqobatchi yondashuvlar va funksiyani o‘chirish usullari yoritiladi.
Home Assistant Supervisor pwned.py faylida pwned‑passwords API ga murojaat qiladi. Jarayon quyidagi bosqichlardan iborat:
ha security options --pwned=false
password yoki secret sifatida belgilangan maydonlarni avtomatik ravishda topadi.Bu yondashuv k‑anonimlik tamoyiliga asoslanadi: serverga faqat qisqa prefiks yuboriladi, shuning uchun asl parolni qayta tiklash amaliy jihatdan deyarli imkonsiz.
Parollarni “pwned” (ya'ni, ma'lum ma'lumotlar bazalarida ko‘rinadigan) holatda aniqlash foydalanuvchilarga o‘z xavfsizligini oshirish imkonini beradi. Agar foydalanuvchi eski yoki o‘g‘irlangan parol ishlatsa, tizim ogohlantiradi va parolni yangilashni tavsiya qiladi. Bu, ayniqsa, uy avtomatizatsiyasi kabi doimiy onlayn aloqada bo‘ladigan platformalarda xavfsizlikni mustahkamlashga xizmat qiladi.
Home Assistant’ning bu funksiyasi Cloudflare va 1Password kabi yirik xizmatlar tomonidan ham qo‘llaniladi. Boshqa platformalarda ham k‑anonimlik asosida parol tekshiruvi mavjud, lekin ba’zilar foydalanuvchi roziligini aniqroq so‘raydi. Masalan, Bitwarden “Check breached passwords” opsiyasini opt‑in tarzida taqdim etadi, ya’ni foydalanuvchi bu funksiyani qo‘lda yoqadi.
Home Assistant’ning farqi shundaki, bu tekshiruv bir necha yildan beri default holatda yoqilgan, foydalanuvchi xabardor qilinmagan. Bu holat ba’zi foydalanuvchilarni “maxfiylik buzilishi” deb hisoblashga olib keladi.
Texnik jihatdan, k‑anonimlik usuli juda xavfsiz bo‘lsa-da, quyidagi savollar hali ham ochiq:
secret kalit so‘zi ishlatilmaydi, shuning uchun ba’zi parollar tekshirilmasligi mumkin.Bu savollarni hal qilish Home Assistant’ning ishonchliligi va jamoaviy ishonchini oshiradi.
Home Assistant foydalanuvchilari ha security options --pwned=false buyrug‘ini bajarish orqali tekshiruvni o‘chirishi mumkin. Bu buyruq Supervisor konfiguratsiyasida pwned parametrini false ga o‘zgartiradi va keyingi ishga tushirishda tekshiruv yoqilmaydi.
ha security options --pwned=false
Buyruqni bajarish bosqichlari:
ha security options --pwned=falseBu jarayon mahalliy bo‘lib, hech qanday tarmoq so‘rovi yuborilmaydi, shuning uchun foydalanuvchi maxfiyligini yanada himoya qiladi.
GitHub muhokamasida bir necha foydalanuvchi bu funksiyani “maxfiylik buzilishi” deb tanqid qilgan, boshqalar esa “bu xavfsizlikka xizmat qiladi” degan nuqtai nazarda turadi. Jamoa oxir-oqibatda “opt‑in” modelini qo‘llab‑quvvatlashni ko‘rib chiqishi mumkin, chunki bu foydalanuvchi nazorati va shaffoflikni oshiradi.
Javoblar orasida K‑anonimlik konseptsiyasini tushuntiruvchi havolalar ham keltirilgan, bu texnik auditorlar uchun foydali ma'lumotdir.
Home Assistant’ning xavfsizlik strategiyasi quyidagi yo‘nalishlarda rivojlanishi kutiladi:
Bu chora‑tadbirlar foydalanuvchi ishonchini mustahkamlash, hamda “open‑source” hamjamiyatida xavfsizlik standartlarini oshirishga yordam beradi.
Home Assistant’ning pwned‑passwords tekshiruvi texnik jihatdan xavfsiz, lekin foydalanuvchi roziligi va shaffofligi nuqtai nazaridan muammoli. K‑anonimlik tamoyili orqali ma'lumotlar uzatish minimal darajada bo‘lsa-da, opt‑in modeliga o‘tish foydalanuvchi nazoratini kuchaytiradi. Hozirda ha security options --pwned=false buyrug‘i orqali tekshiruvni o‘chirish mumkin, bu esa maxfiylikni himoya qilishga qaratilgan amaliy yechimdir. Jamoaning kelajakda hujjatlarni yangilashi, UI‑da sozlamalar qo‘shishi va foydalanuvchi roziligini talab qilishi platformaning ishonchliligi va keng qamrovli qabul qilinishini ta'minlaydi.
Asl manba: github.com
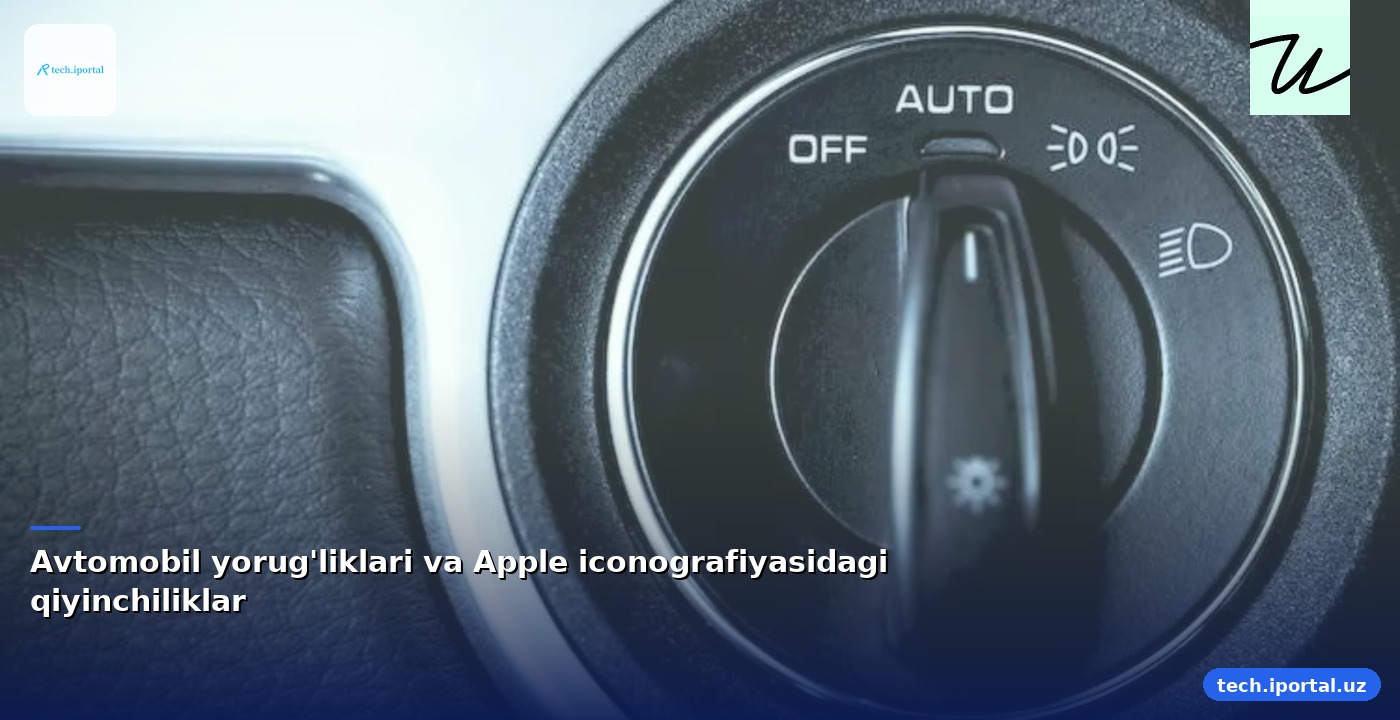
Avtomobil yorug'liklari va Apple qurilmalari iconografiyasidagi qiyinchiliklar foydalanuvchilar uchun qanday muammolar yaratishi mumkinligini ko'rib chiqamiz.
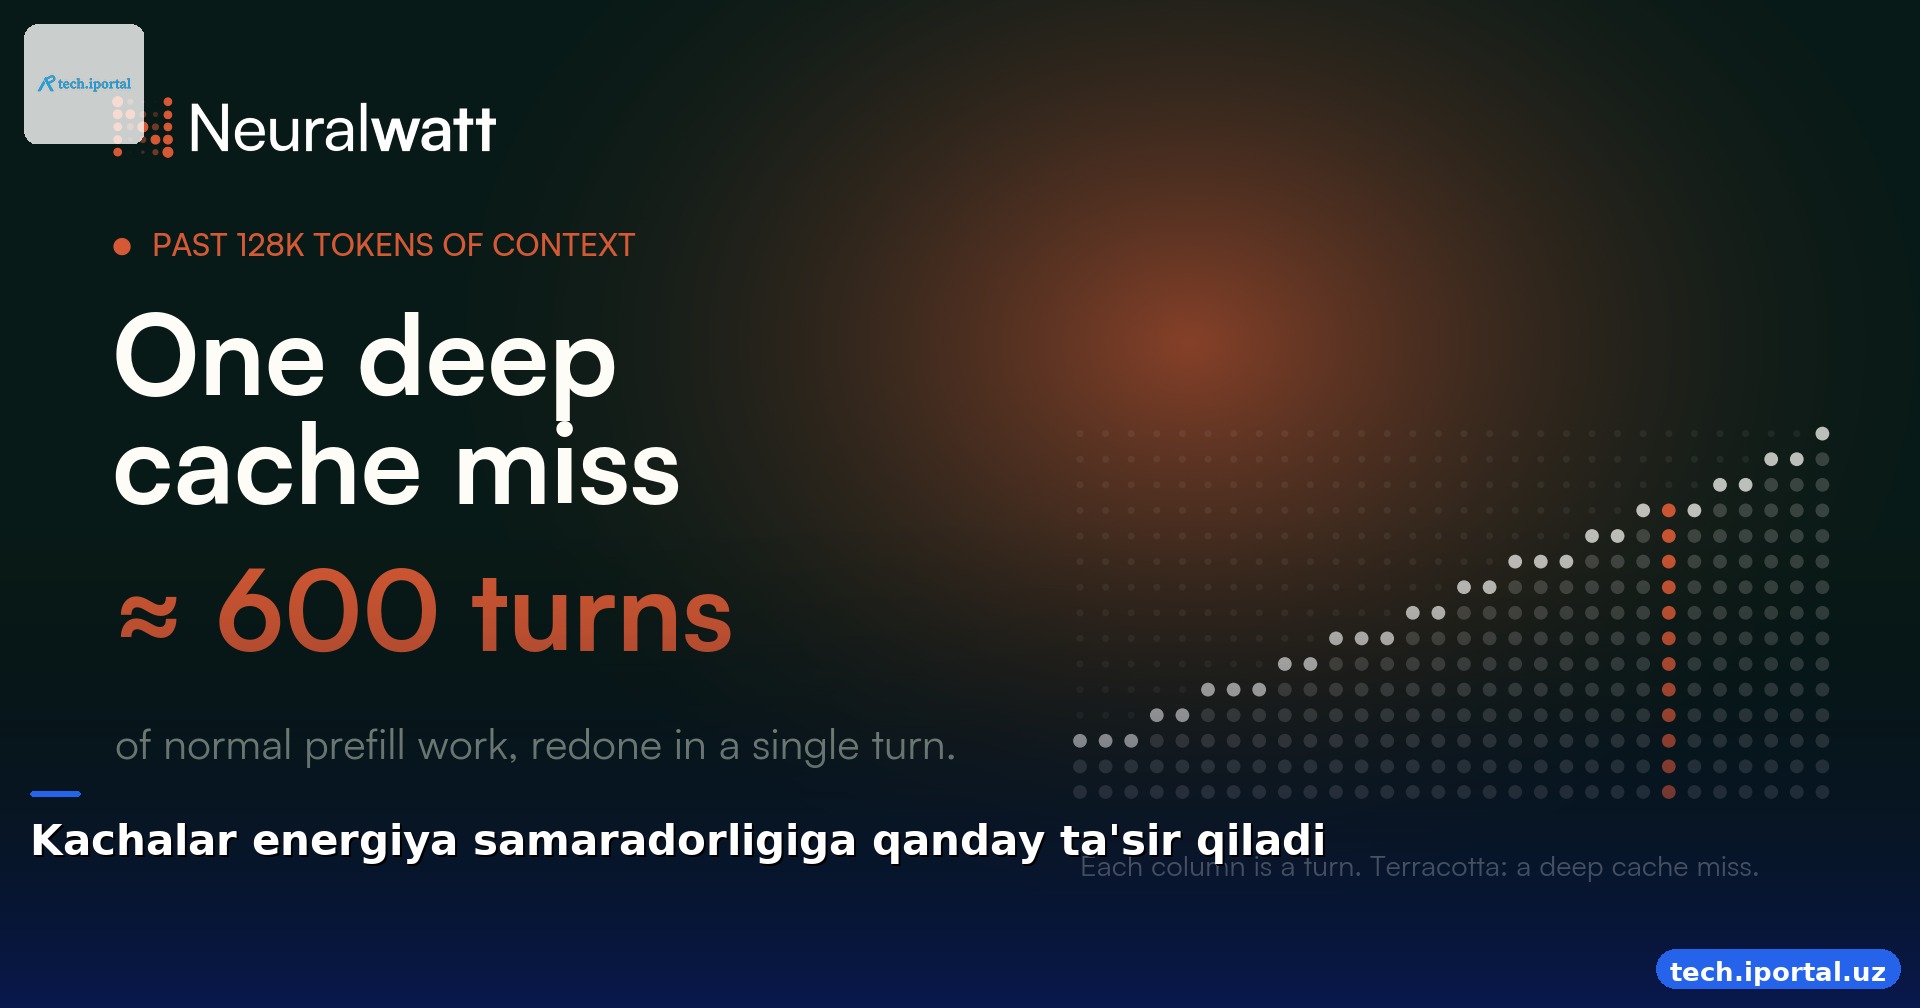
Kachalar energiya va token samaradorligiga qanday ta'sir qiladi. Har bir cache miss energiya sarfini ikki baravar oshiradi. Uzoq sessiyalar uchun bu juda qimmatga tushadi.
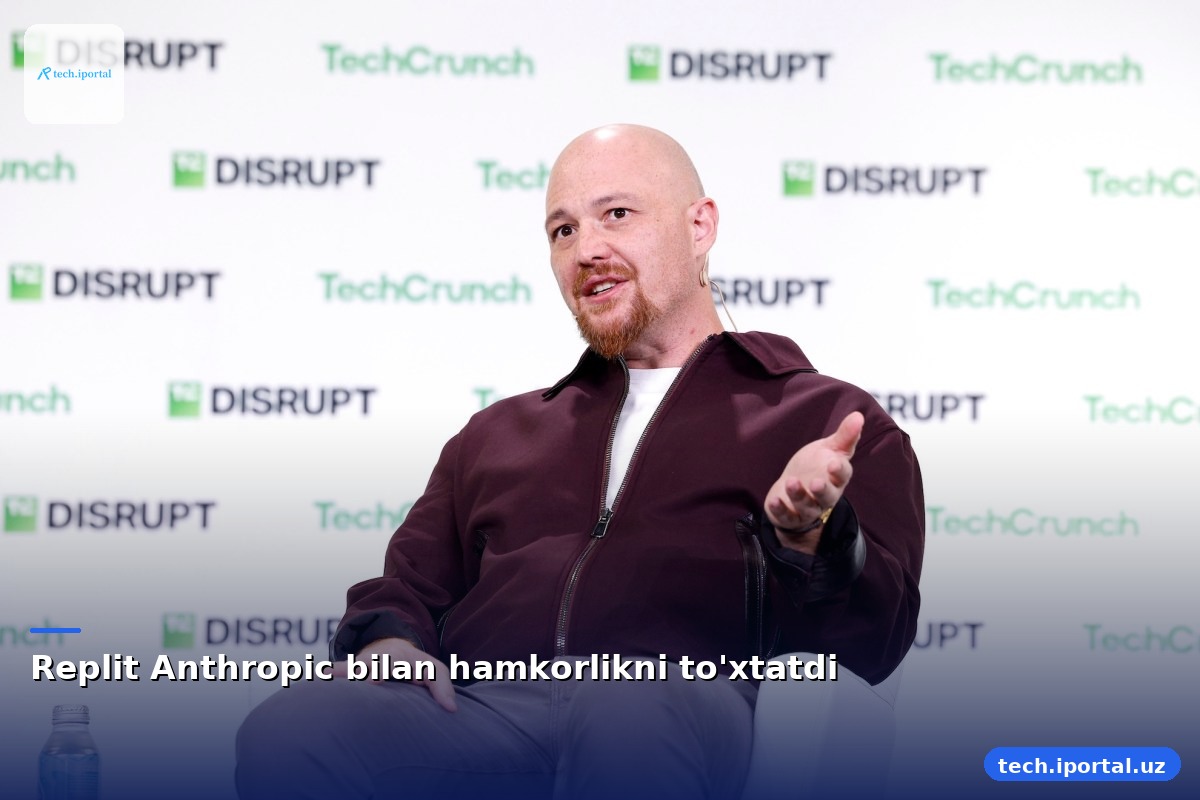
Replit AI kodlash platformasi Anthropic bilan hamkorlikni to'xtatdi, deydi kompaniya boshqaruvchi direktori Amjad Masad. Ushbu qarorning sabablari orasida xarajatlar va ChatGPTning yaxshiroq ishlashini ta'kidladi.
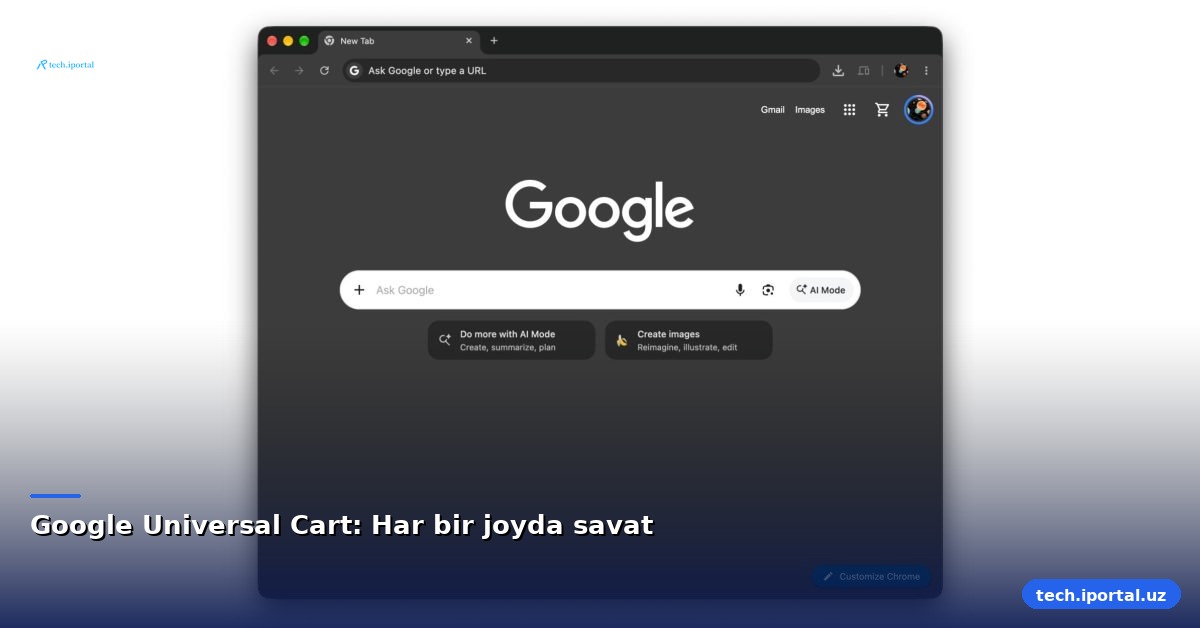
Google Universal Cart yangi xususiyatini taqdim etdi. Bu xususiyat qidiruv sahifasi, Chrome va Gemini ilovalarida paydo bo'ldi.