Kiberxavfsizlik
Binance withdraws temporarily halted amid massive hack
Binance xavfsizlik hodisasi tufayli bir necha tarmoqlarda pul yechib olish vaqtincha to‘xtatildi, tahminan 2‑5,7 milliard dollar miqdoridagi kripto o‘g‘irlandi.
Z.ai tomonidan chiqarilgan GLM 5.3 AI modeli Mozilla Firefox brauzeridagi zaifliklarni aniqlash va foydalanish uchun patch gapdan foydalanishi mumkin. Patch gap — bu tahrirlar e'lon qilinishi va foydalanuvchilarga yetib borishi orasidagi vaqt bo'shig'i.
Tadqiqotchilar GLM 5.3 modelini Firefox brauzerining oxirgi versiyalaridagi zaifliklarni aniqlash va foydalanish uchun ishlatdilar. Ushbu zaifliklar tahrirlar e'lon qilingan bo'lsa-da, foydalanuvchilarga hali yetib bormagan. Natijada, GLM 5.3 modeli foydalanuvchi kompyuteridan faylni o'qib, hujumkorga yuborish uchun veb-sahifani yaratdi.
Tadqiqotchilar 2026-yil 17-sentyabr va 26-oktyabr orasida chiqarilgan Firefox versiyalarini bu usul bilan buzishga muvaffaq bo'ldilar. Ushbu zaifliklarni aniqlash uchun faqat versiyalar chiqarilgan vaqtda mavjud bo'lgan ma'lumotlardan foydalanildi.
Patch gap — bu dasturiy ta'minot chiqarish amaliyotlarida mavjud bo'lgan tanqislik. Ushbu bo'shig'ni foydalanish uchun avvalgi vaqtda katta vaqt va mutaxassislik talab qilinardi. Ammo, hozirgi kunda ochiq vaznli AI modeli bu ishni o'zidan bajara oladi.
Tadqiqot natijalari shuni ko'rsatdiki, ochiq vaznli AI modeli patch gapdan foydalanish uchun zarur bo'lgan ishni o'zidan bajara oladi. Tadqiqotchilar bu ishni amalga oshirish uchun faqat versiyalar chiqarilgan vaqtda mavjud bo'lgan ma'lumotlardan foydalanishdi. Natijada, har bir Firefox versiyasini buzishga taxminan 1000 dollar sarflandi.
Barcha tadqiqotlarda GLM 5.3 modeli patch gapdan foydalanish uchun e'lon qilingan bo'lmagan zaifliklarni ham topdi va foydalanish uchun ishlatdi. Tadqiqotchilar ushbu topilmalarni Mozilla jamoasiga bildirdilar va hujumlarni kamaytirish usullarini muhokama qilishdi. Mozilla keyinchalik Firefoxning yangi versiyasini (159.0, 2026-yil 27-oktyabrda chiqarilgan) e'lon qildi, bu e'lon qilingan bo'lmagan zaiflikni tahrir qildi, bu esa GLM 5.3 modelining patch gapdan foydalanish orqali Firefoxni buzishini qiyinlashtirdi.
Ochiq manba loyihalari ushbu turdagi hujumlarga nisbatan juda zaifdir, chunki ularning kodi jamoatchilikka ochiqdir. Ammo, biz barcha dasturiy ta'minot loyihalarida, shu jumladan yopiq manba loyihalarida, model tahrirlar e'lon qilinishi oldin kelayotgan xavfsizlik o'zgarishlarini topishi mumkin deb taxmin qilamiz.
Biz ochiq vaznli xavfsizlik qobiliyatlari yaxshilanishi bilan bu xavf omili yomonlashishini kutamiz.
2026-yil aprel oyida Anthropicning Claude Mythos Preview e'lon qilinishi AI xavfsizlik qobiliyatlarida katta yutug' bo'ldi. Ushbu yutuqdan so'ng, chekka AI modellarining zaifliklarni aniqlash va murakkab hujumlarni yaratish qobiliyati aniq bo'ldi. Anthropic bu qobiliyatni namoyish etdi, ichki modelining keng tarqalgan dasturiy ta'minotda kritik zaifliklarni topish va foydalanish usullarini ko'rsatdi.
Chekka AI laboratoriyalari himoyachilarni oldindan zaifliklarni aniqlash va hushyorlikni oshirish uchun oldindan kirish imkoniyatini berish uchun harakat qildilar. Ammo, patch gap hali ham mavjud. Bu gap ikki joyda mavjud: tahrirlar e'lon qilinishi va foydalanuvchilarga yetib borishi orasidagi vaqt va foydalanuvchilar yangilanishdan keyin ham eski dasturiy ta'minotdan foydalanish.
Beta versiyalar dasturiy ta'minotni test qilish va yangi kiritilgan xatolarni topish uchun ishlatiladi. Beta versiyalar odatda jamoatchilik versiyalaridan kichik foydalanuvchi bazasiga ega va yangi va potentsial ravishda barqaror bo'lmagan xususiyatlarni sinashga tayyor foydalanuvchilardan iborat. Ochiq manba loyihalari uchun ma'lumotlar hamma tomondan ochiqdir, chunki butun kod bazasi jamoatchilikka ochiq va kelayotgan o'zgarishlar odatda beta yoki "tungi" kod shoxobchalarda ko'rish mumkin.
Patch gap xavfsizlik muammosi sifatida tanilgan, ammo unga zarar yetkazish uchun talab qilinadigan vaqt va mutaxassislik tarixan bu muammoga zarar yetkazishni cheklagan. Ammo, AI xavfsizlik qobiliyatlarining rivojlanishi bu hisob-kitobni o'zgartirdi.
Eng kuchli chekka modellarga cheklangan kirish (xavfsizlik qoidalarisiz) juda qattiq nazorat qilinadi, lekin ochiq vaznli modellar hamma tomondan ochiqdir. Bu ochiq kirish himoyachilarni oldindan zaifliklarni aniqlash va hodisalarni boshqarish uchun foydalidir.
Asl manba: epoch.ai
Binance xavfsizlik hodisasi tufayli bir necha tarmoqlarda pul yechib olish vaqtincha to‘xtatildi, tahminan 2‑5,7 milliard dollar miqdoridagi kripto o‘g‘irlandi.
Bu yil boshida, mudofaa shartnomasiga ega bir kompaniya xodimi shaxsiy AI agentini maxfiy Pentagon tizimiga ulashib, xavfsizlik buzilishiga sabab bo'ldi. Bu hodisa maxfiy ma'lumotlarni xavf ostiga qoldirdi.
Fransuz kompaniyasi Mistralning Le Chonk AI modeli xavfsizlik va kodlash bo'yicha yangi yutuqlarni e'lon qildi. Model xavfsizlik va kodlash bo'yicha murakkab vazifalarni hal qilishda yetakchi xitoy modellarini ortda qoldirdi.
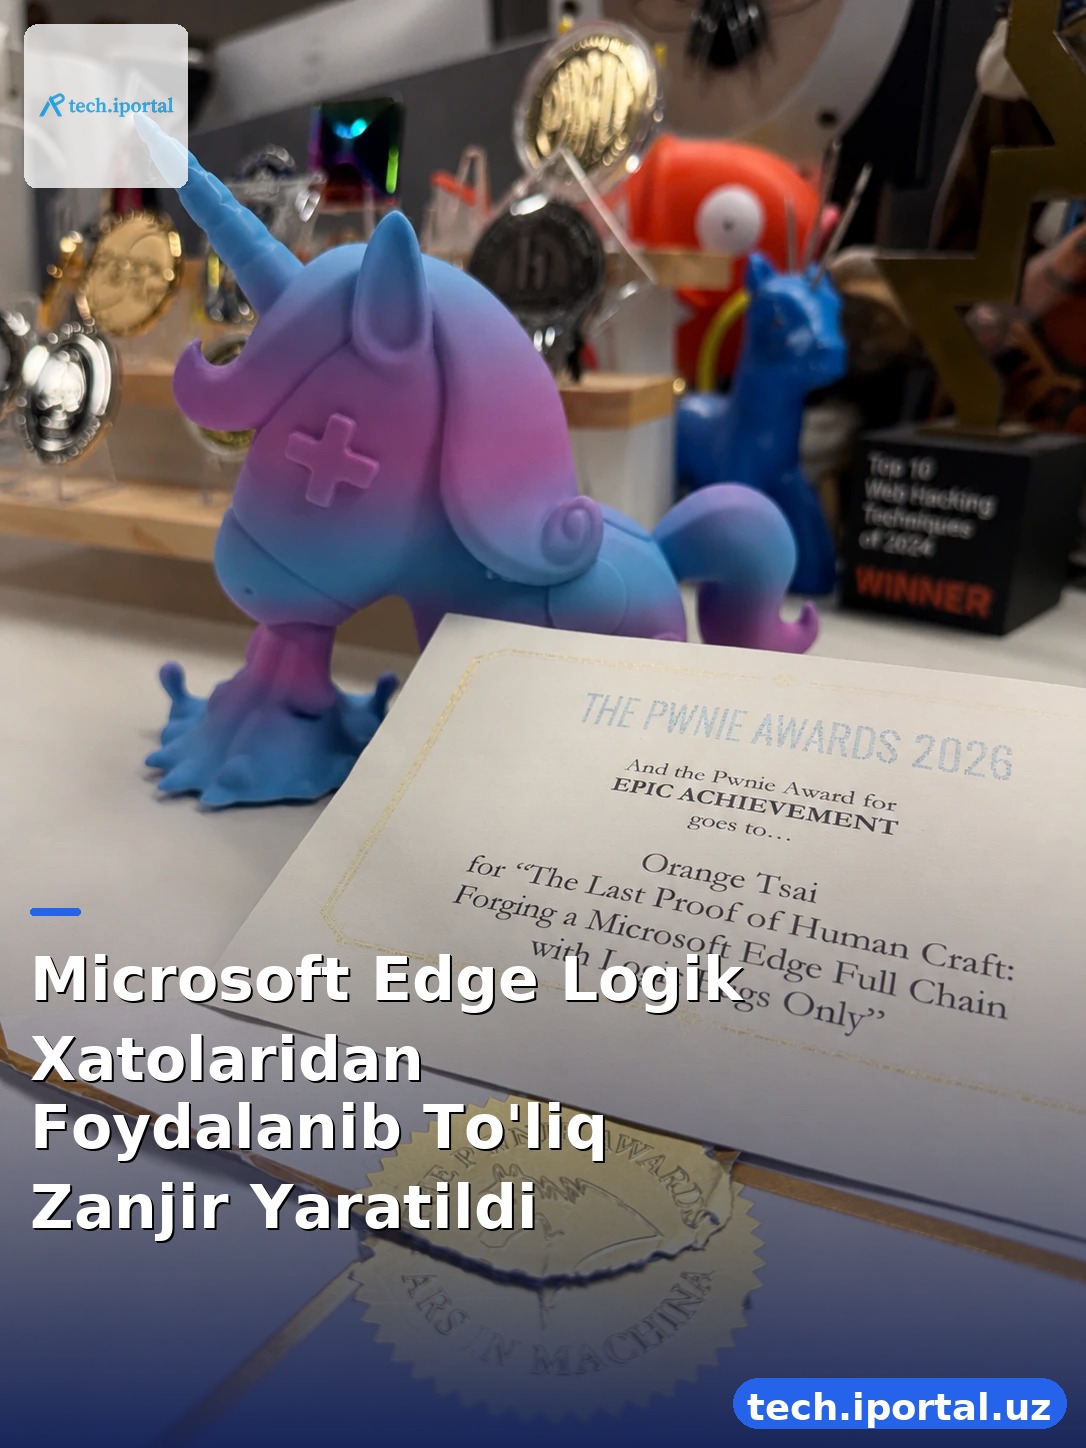
DEVCORE tadqiqot guruhining Orange Tsai Microsoft Edge uchun logik xatolaridan foydalangan holda to'liq zanjir yaratdi. Bu zanjir 4 logik xatoni birlashtirib, sandboxdan chiqish imkonini berdi.