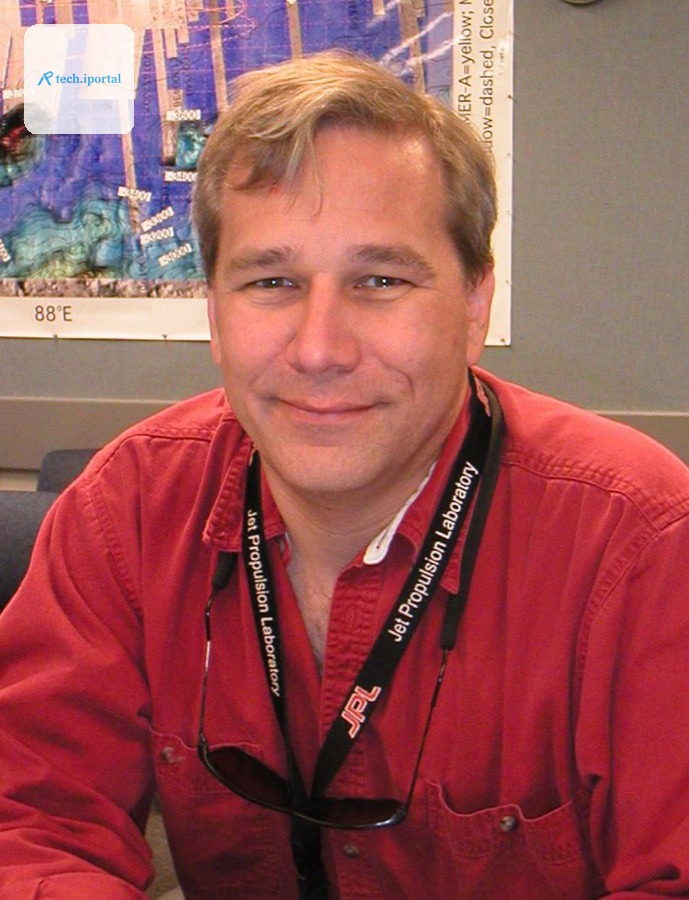
Smartfonlarimiz, veb brauzerlarimiz va serverlarimiz bir-biriga uzluksiz bog'langan bir ekotizimda ishlaydi. Ushbu tizimning barqarorligini ta'minlaydigan kodlar esa ko'pincha bir necha kishidan iborat kichik jamoalar tomonidan bepul saqlanadi. Bu maqolada biz vaqt zonalari, siqish vositalari, JavaScript polyfilllari va admin huquqlarini boshqaruvchi sudo kabi asosiy komponentlarni ko'rib chiqamiz, ularning texnik tafsilotlari, tarixiy rivojlanishi va kelajakdagi xavflarini tahlil qilamiz.
Yashirin raqamli infratuzilmaning asosiy qismi
Har bir telefon, kompyuter va server o'z vaqtini, fayl formatini yoki xavfsizlik darajasini aniqlash uchun bir qator ochiq kod kutubxonalariga tayanadi. Bu kutubxonalar ko'p hollarda bir yoki ikki dasturchi tomonidan boshqariladi, lekin ularning ta'siri milliardlab foydalanuvchilarga yetadi. Ushbu “bir blok ustida turuvchi” modelni tushunish, texnologik mustahkamlikni baholashda muhim ahamiyatga ega.
Vaqt zona ma'lumot bazasi: global soatni bir faylda boshqarish
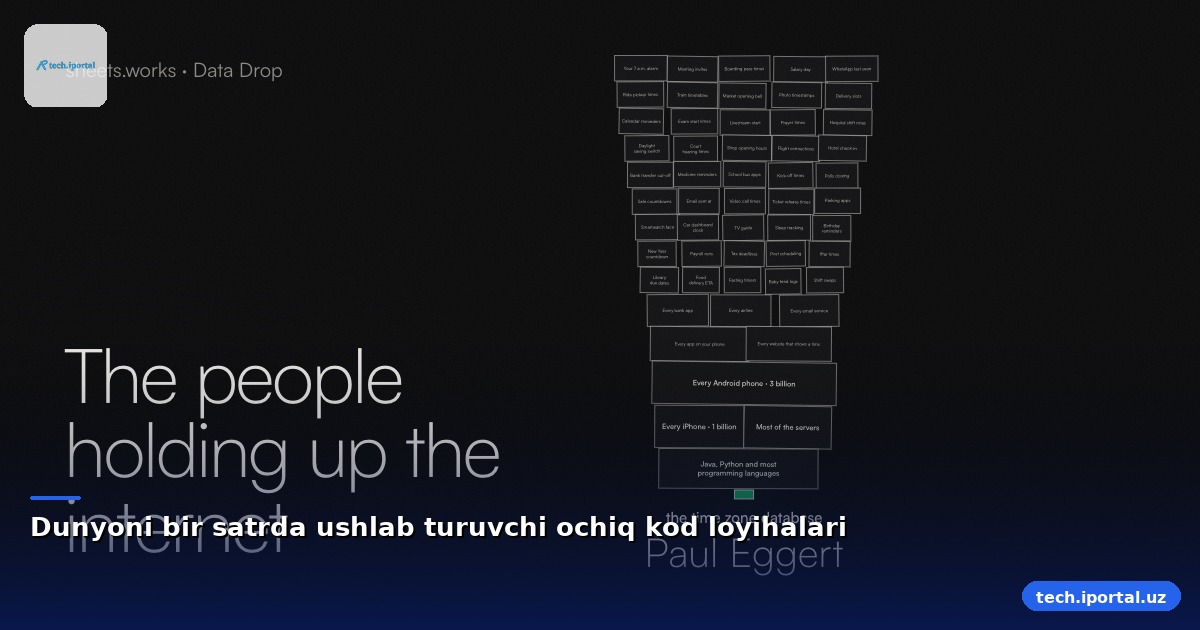
Har bir Android telefon, iPhone va ko'pchilik internet serverlari IANA vaqt zona ma'lumot bazasini ishlatadi. Bu fayl dunyo bo'ylab hukumatlar e'lon qilgan barcha soat qoidalarini o'z ichiga oladi. Uni yangilash vazifasini 2012 yildan beri UCLA dagi Paul Eggert olib boradi. 2026-yil 29-sentabrda u 2026e versiyasini chiqardi, unda Manitoba provinsiyasi doimiy -05 soat zonasiga o‘tishi ko‘rsatilgan.
- 2025-2026 yillarda bazaga 251 ta o‘zgarish kiritildi, ularning 218 tasini Eggert, 28 tasini Tim Parenti amalga oshirdi.
- Ushbu ma'lumot bazasiga kirish bepul, lekin uni yangilash ko‘p hollarda shaxsiy vaqt va energiya talab qiladi.
Bu tizimning bir nuqtali bo‘lishi – ya'ni bir faylga tayanishi – global infratuzilmaning zaif nuqtasini tashkil etadi. Agar bu faylga xato kiritsa yoki xizmat ko‘rsatuvchi serverlar uzilib qolsa, milliardlab qurilmalar noto‘g‘ri vaqt ko‘rsatadi, bu esa moliyaviy tranzaksiyalar, sertifikatlar va log fayllarining ishonchliligini buzadi.
xz siqish vositasi va yashirin xavfsizlik tahdidi
Linux serverlari va iPhone’larda keng qo‘llaniladigan xz siqish vositasi ham kichik jamoa tomonidan boshqariladi. 2022-yil Lasse Collin (Finlyandiya) asosiy maintainer bo‘lib, 2023-yilda Jia Tan nomli anonim dasturchi 304 ta o‘zgarish kiritdi, bu esa Lasse ning 172 ta o‘zgarishidan ko‘proq edi. 2024-yil fevralda Jia Tan tomonidan chiqarilgan versiyalarda Linux serverlariga maxfiy “backdoor” qo‘shilgan.
- Backdoor 29-martda Microsoft muhandisi Andres Freund tomonidan aniqlangan.
- Jia Tan haqiqiy shaxsligi aniqlanmagan, lekin uning kodlari bir necha oy davomida keng tarqalgan.
Bu voqea ochiq kod loyihalarida ham xavfsizlikni doimiy nazorat qilish zarurligini ko‘rsatadi. Kichik jamoa yetarlicha audit qilmasa, biror bir kishi butun ekotizimga tahdid solishi mumkin.
Core-js: eski brauzerlarga yangi JavaScript imkoniyatlari
Denis Pushkarev tomonidan yaratilgan core-js kutubxonasi eski brauzerlarda ham zamonaviy JavaScript funksiyalarini ishlatishga imkon beradi. Bu kutubxona dunyodagi eng mashhur minglab saytlarning yarmida ishlatiladi. Pushkarev 2019-yilda Rossiyada, to‘liq vaqtini bu loyiha uchun sarflab, hech qanday maosh olmadi.
2020-yil yanvar oyida u qamoqqa tushdi, lekin qochishdan keyin ham ishini davom ettirdi. Uning GitHub sahifasida “donatsiya” bo‘limi orqali har oy $57 miqdorida mablag‘ yig‘ildi, bu esa kichik, lekin barqaror moliyaviy manba yaratdi.
Core-js ning muvaffaqiyati, bir insonning uzoq muddatli, bepul saqlashga tayyorligi va hamjamiyatning unga ko‘rsatgan qo‘llab-quvvatlashi natijasida yuzaga keldi.
Sudo: admin huquqlarini boshqaruvchi tuman
Unix va Linux tizimlarida admin huquqlarini beruvchi sudo komandasi 1980-yillarda SUNY Buffalo’da yaratilgan. Hozirgi kunda bu kodni 2008-2018 yillarda Todd Miller (Todd C. Miller) 5,408 ta o‘zgarish bilan bir necha yuzlab foydalanuvchi tomonidan qo‘llab-quvvatlaydi. Miller 1990-yillardan beri sudo’ni boshqarib keladi.
2022-yil “The Register” maqolasida uning moliyaviy ehtiyojlari yoritildi, natijada Open Collective orqali yillik $61,700 daromad va 30 nafar homiy to‘plandi. Bu sudo’ni “eng ko‘p homiylik qilingan bir kishilik loyiha”ga aylantirdi.
Ochiq kod loyihalarida inson omili va barqarorlik
Yuqoridagi misollar barchasi bir nechta shaxslar yoki kichik jamoalar tomonidan boshqarilayotganini ko‘rsatadi. Ularning har biri o‘z vaqtini, energiyasini va ba’zan shaxsiy moliyasini loyihaga bag‘ishlaydi. Biroq bu modelning kamchiliklari ham bor:
- Moliyaviy barqarorlik: Ko‘p loyihalar homiylik yoki donatsiyalarga tayanadi, bu esa uzoq muddatli barqarorlikni kafolatlamaydi.
- Insidentlar xavfi: Kichik jamoa ichida xatolik yoki yomon niyatli o‘zgartirishlar butun ekotizimga ta’sir qilishi mumkin.
- Yuklanish va qo‘llab-quvvatlash: Loyihalar o‘sib borishi bilan qo‘llab-quvvatlash talabi ham ortadi, lekin bu talabni qondirish uchun ko‘proq resurslar kerak bo‘ladi.
Bu muammolarni hal qilish uchun korporativ hamjamiyatlar, davlat tashkilotlari va xususiy fondlar o‘rtasida hamkorlikni kuchaytirish zarur.
Kelajakda nimalar kutish mumkin?
Vaqt zona ma'lumot bazasi, xz, core-js va sudo kabi asosiy komponentlar yanada avtomatlashtirilgan test va audit tizimlariga ega bo‘lishi kutilmoqda. Masalan, AI asosida kod tahlili va xatoliklarni oldindan aniqlash texnologiyalari bu loyihalarga qo‘shimcha xavfsizlik qatlamini qo‘shishi mumkin.
Shuningdek, moliyaviy barqarorlikni ta’minlash uchun “sponsorlik tokenlari” yoki “crowdfunding” platformalari orqali doimiy daromad oqimini yaratish rejalashtirilmoqda. Bu esa dasturchilarga o‘z ishini to‘liq vaqtli qilish imkonini beradi.
Xulosa
Internet va smartfonlarimizning asosiy funksiyalari ko‘pincha bir necha shaxsning bexosdan qilgan ishi natijasida ishlaydi. Ularning har biri global infratuzilmaning mustahkamligini ta’minlashda muhim rol o‘ynaydi, lekin bir nuqtali zaifliklar ham mavjud. Keng jamoatchilik, korporativ hamkorlik va yangi texnologik yondashuvlar bu zaifliklarni kamaytirish va ochiq kod loyihalarini yanada barqaror qilishga yordam beradi.
Asl manba: sheets.works